Puede configurar una regla de directiva de acceso para ofrecer a los usuarios la posibilidad de elegir entre distintos métodos de autenticación. En lugar de que se les presente una secuencia fija de métodos, los usuarios seleccionan el método de autenticación que desean utilizar de entre las opciones que usted configure. Esta flexibilidad permite a los usuarios utilizar un método alternativo para iniciar sesión cuando no puedan acceder a alguno de los métodos.
Puede ofrecer varias opciones de métodos de autenticación en cualquiera de las dos posiciones de una regla.
-
Primer factor: una vez que el usuario introduce su identificador, se muestra la página Seleccionar autenticación y el usuario elige el método de autenticación que desea utilizar.
-
Segundo factor: el usuario completa la autenticación del primer factor. A continuación, se muestra la página Seleccionar autenticación y el usuario elige el método de autenticación que desea utilizar para la autenticación del segundo factor.
También puede configurar un encadenamiento de autenticación en reglas de directiva de acceso para solicitar a los usuarios que pasen credenciales a través de más de un método de autenticación antes de poder iniciar sesión. Cuando se configuran dos condiciones de autenticación en una regla, el usuario debe responder correctamente a ambas solicitudes de autenticación. Una regla puede combinar el encadenamiento con la elección de métodos, ya sea en el primer o en el segundo factor, o en ambos.
Al seleccionar un método de autenticación de proveedor de identidad externo como opción de inicio de sesión, el nombre del método de autenticación que configuró para la instancia del proveedor de identidad de terceros en la consola de Omnissa Access se muestra en la página de inicio de sesión Seleccionar autenticación. La descripción que escribió para el método de autenticación de terceros se muestra en la opción del método de autenticación. Consulte Agregar y configurar una instancia de proveedor de identidades externo de SAML en Omnissa Access.
Nota: Cada vez que los usuarios inician sesión con una directiva de acceso que ofrece varios métodos de autenticación, deben elegir su opción de autenticación preferida. La opción seleccionada no se guarda.
Ejemplo: Opción de autenticación en el segundo factor
La siguiente directiva con dos reglas es un ejemplo de cómo se puede configurar una directiva de autenticación para ofrecer a los usuarios una opción de métodos de autenticación.
-
La regla 1 está configurada para que cualquier usuario procedente de la red interna (INTERNAL NETWORK) se autentique mediante Contraseña Y Omnissa Pass O RADIUS O RSA.
-
La regla 2 está configurada para que cualquier usuario proveniente de una red externa (EXTERNAL NETWORK) se autentique mediante Contraseña Y Certificado (implementación en la nube) O SSO móvil (para iOS) O Inicio de sesión de OIDC.
La página de inicio de sesión muestra los métodos de inicio de sesión y el usuario selecciona el método que desea utilizar.
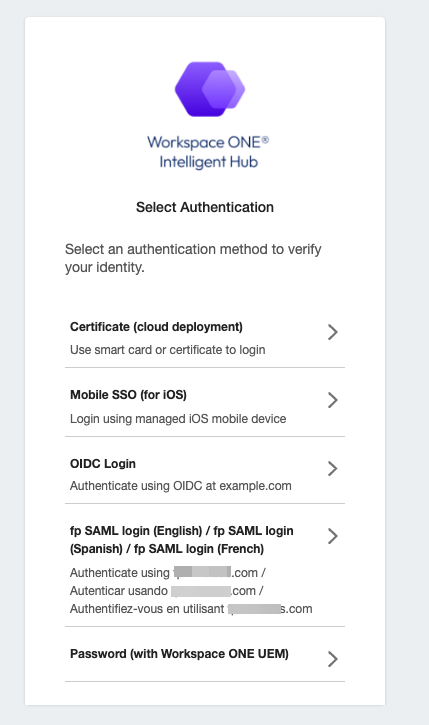
La experiencia de inicio de sesión es la siguiente.
-
El usuario introduce correctamente sus credenciales para el primer método de autenticación solicitado. A continuación, se muestra la página Seleccionar autenticación, que solicita al usuario que elija un segundo método de autenticación.
-
El usuario selecciona un método de autenticación disponible para su dispositivo.
-
Después de seleccionar el método de autenticación, el usuario introduce sus credenciales o, para la autenticación basada en certificados, se autentica inmediatamente. Si el usuario selecciona el método incorrecto, puede hacer clic en Atrás en el navegador para volver a la página Seleccionar autenticación. Sin embargo, con una autenticación basada en certificados que no solicita credenciales, los usuarios no pueden volver a la página Seleccionar autenticación.
Ejemplo: Opción de autenticación en el primer factor
La siguiente directiva con dos reglas es un ejemplo de cómo se puede configurar una directiva de autenticación para ofrecer a los usuarios una opción de métodos de autenticación de primer factor.
-
La regla 1 está configurada para que cualquier usuario procedente de la red interna (INTERNAL NETWORK) se autentique mediante Contraseña O Omnissa Pass.
-
La regla 2 está configurada para que cualquier usuario procedente de la red externa (EXTERNAL NETWORK) con Omnissa Pass O FIDO2.
La experiencia de inicio de sesión es la siguiente.
-
El usuario introduce su identificador en la página de inicio de sesión.
-
A continuación, se muestra la página Seleccionar autenticación, que solicita al usuario que elija un método de autenticación de primer factor.
-
El usuario selecciona un método de autenticación disponible e introduce sus credenciales para dicho método.
-
Si la regla también configura un método de autenticación de segundo factor, se solicitará al usuario que lo utilice. De lo contrario, el usuario deberá iniciar sesión.
Requisitos
- Los métodos de autenticación compatibles con la organización se configuran y habilitan en Omnissa Access.
- Rangos de redes de direcciones IP definidas creados y asignados a los proveedores de identidades.
Procedimiento
-
En la página Recursos > Directivas de la consola de Omnissa Access, haga clic en Agregar directiva para agregar una nueva directiva, o edite la directiva predeterminada o una directiva de aplicación personalizada existente.
-
Vaya a la página Configuración del asistente Agregar directiva o Editar directiva.
-
Haga clic en Agregar regla de directiva.
Opción Descripción Si el rango de redes de un usuario es Seleccione el rango de redes. y el usuario accede al contenido desde Seleccione el tipo de dispositivo que esta regla administra. y el usuario pertenece a grupos Seleccione el grupo al que se aplica esta regla. Realice esta acción Seleccione Autenticar mediante... entonces el usuario puede autenticarse con Configure el orden de los métodos de autenticación. Seleccione el método de autenticación que se aplicará en primer lugar. Para proporcionar a los usuarios una opción de métodos de autenticación, haga clic en Agregar y seleccione uno o varios métodos de autenticación en las líneas O.
Para solicitar a los usuarios que usen un segundo método de autenticación, haga clic en Agregar autenticación y, en el menú desplegable, seleccione un método de autenticación. Para proporcionar a los usuarios una opción de métodos de autenticación, haga clic en Agregar y seleccione uno o varios métodos de autenticación en las líneas O.
Por ejemplo:
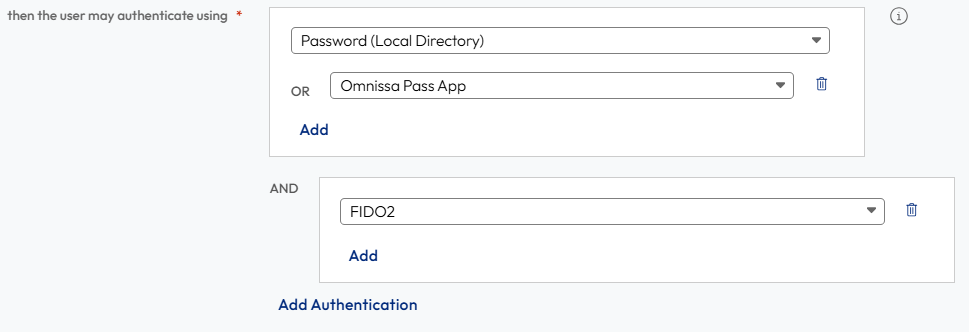
Si se produce un error con alguno de los métodos anteriores o no se puede aplicar, entonces (Opcional) Configure los métodos de autenticación de reserva. Vuelva a autenticarse después de Seleccione la duración de la sesión después de la cual los usuarios deben volver a autenticarse. -
(Opcional) En Propiedades avanzadas, cree un mensaje de error personalizado de acceso denegado que se muestre cuando se produzca un error en la autenticación del usuario. Puede utilizar hasta 4000 caracteres, que son aproximadamente 650 palabras. Si desea enviar a los usuarios a otra página, introduzca la dirección del vínculo en el cuadro de texto URL del vínculo de error personalizado. En el cuadro de texto Enlace del error personalizado, introduzca el texto para describir el enlace del error personalizado. Este texto es el vínculo. Si deja este cuadro de texto en blanco, se mostrará la palabra Continuar como vínculo.
-
Haga clic en Guardar.
-
Haga clic en Agregar regla de directiva y continúe configurando las reglas para avanzar a otra regla cuando se produce un error en la autenticación.
-
Después de configurar la última regla de la directiva, desactive Si se produce un error en la autenticación, avance a la siguiente regla.
Una vez configurada la directiva personalizada, seleccione las aplicaciones que desee asociar a la directiva. Consulte Configurar directivas de acceso de aplicaciones web o virtuales y asignar aplicaciones a la directiva en Omnissa Access (sección Asignar aplicaciones a directivas de acceso personalizadas).
¿Le resultó útil esta página?