Cuando se habilita Kerberos en Omnissa Access, es necesario configurar los navegadores web para enviar sus credenciales de Kerberos al servicio Omnissa Access cuando los usuarios inician sesión. Sin esta configuración en el navegador, la autenticación Kerberos estará habilitada en el servidor, pero los navegadores no negociarán ni transmitirán automáticamente el ticket de Kerberos, por lo que los usuarios tendrán que recurrir a una pantalla de inicio de sesión estándar en lugar de poder disfrutar del inicio de sesión único.
Puede configurar los siguientes navegadores web para enviar sus credenciales de Kerberos al servicio Omnissa Access en máquinas Windows: Firefox, Microsoft Edge y Chrome. Todos los navegadores requieren una configuración adicional y los pasos de configuración difieren según el navegador.
Nota: La autenticación de Kerberos opera conjuntamente con Omnissa Access en sistemas operativos Windows. No implemente estos pasos relacionados con Kerberos en otros sistemas operativos.
Configurar Microsoft Edge para acceder a la interfaz web desde Omnissa Access con Kerberos
Si Kerberos está configurado en la implementación de Omnissa Access y desea conceder a los usuarios acceso a la interfaz web mediante el navegador de Microsoft Edge, deberá configurar el navegador de Microsoft Edge de forma que admita la autenticación Kerberos.
Procedimiento
-
Abra el Panel de control de Windows y vaya a Redes e Internet > Opciones de Internet.
-
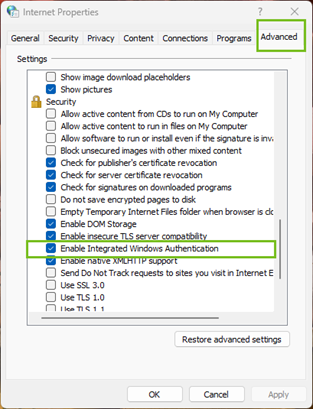
En la pestaña Opciones avanzadas, desplácese hasta la sección Seguridad y seleccione Habilitar autenticación integrada de Windows.
-
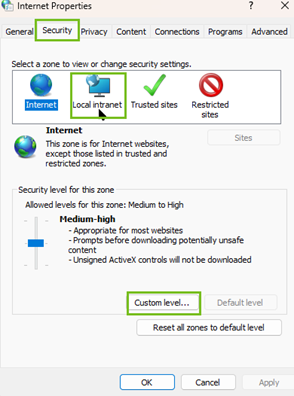
En la pestaña Seguridad, configure lo siguiente.
-
Seleccione Intranet local y haga clic en Nivel personalizado.
-
Desplácese hasta la sección Autenticación del usuario, seleccione Inicio de sesión automático solo en la zona Intranet y haga clic en Aceptar.
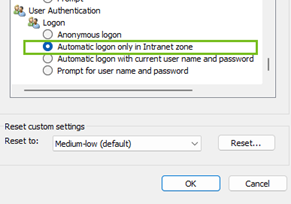
Esta opción solo se aplica después de reiniciar Microsoft Edge.
-
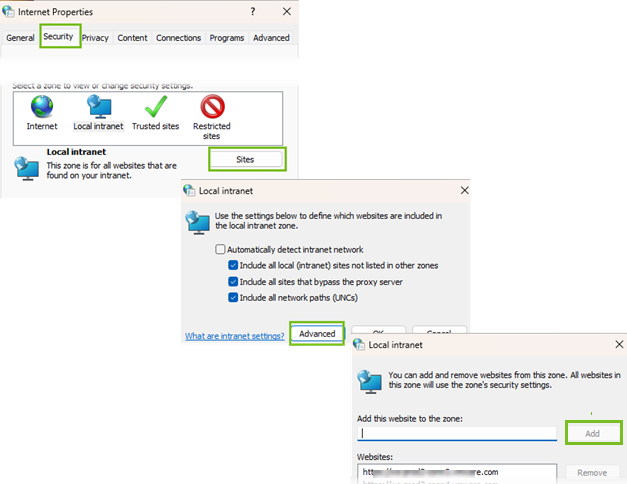
En la página Seguridad, haga clic en Intranet local > Sitios y seleccione todas las casillas de verificación.
-
Seleccione Opciones avanzadas y agregue el sitio web a la zona.
-
Haga clic en Agregar > Cerrar > Aceptar.
-
-
Inicie sesión en el navegador Microsoft Edge para comprobar el acceso.
Resultados
El protocolo Kerberos protege todas las interacciones entre esta instancia del navegador de Microsoft Edge y Omnissa Access. Ahora, los usuarios podrán usar el inicio de sesión único para acceder al portal de Hub.
Configurar Firefox para acceder a la interfaz web desde Omnissa Access con Kerberos
Si configura Kerberos en su implementación de Omnissa Access y desea conceder a los usuarios acceso a la interfaz web mediante Firefox, deberá configurar este navegador.
Requisitos
Una vez que haya configurado Kerberos, configure el navegador Firefox para cada usuario o bien proporcione las instrucciones correspondientes a los usuarios.
Procedimiento
-
En el cuadro de texto de la dirección URL del navegador Firefox, escriba
about:configpara acceder a la configuración avanzada. -
Haga clic en Aceptar el riesgo y continuar.
-
Haga doble clic en network.negotiate-auth.trusted-uris en la columna Nombre de la preferencia.
-
Escriba la dirección URL de Omnissa Access Connector en el cuadro de texto.
https://myconnectorhost.domain.com
Si utiliza varios conectores para la autenticación Kerberos, agregue una lista de conectores separados por comas.
-
Haga clic en Aceptar.
-
Utilice el navegador Firefox para iniciar sesión en la dirección URL de inicio de sesión del conector y comprobar así la funcionalidad de Kerberos. Por ejemplo, https://myconnectorhost.domain.com.
Si la autenticación Kerberos funciona correctamente, la dirección URL de prueba accederá a la interfaz web.
Resultados
El protocolo Kerberos protege cualquier interacción entre la instancia en cuestión del navegador Firefox y Omnissa Access. Los usuarios ya podrán utilizar Single Sign-On para acceder a su portal de Workspace ONE.
Configurar el navegador Chrome para acceder a la interfaz web desde Omnissa Access con Kerberos
Si configura Kerberos en su implementación de Omnissa Access y desea conceder a los usuarios acceso a la interfaz web mediante el navegador Chrome, deberá configurar este navegador.
Requisitos
- Configure Kerberos.
- Dado que Chrome utiliza la configuración de Microsoft Edge para habilitar la autenticación Kerberos, deberá configurar Internet Explorer para permitir que Chrome use la configuración de Microsoft Edge. Consulte la documentación de Google para obtener información sobre cómo configurar Chrome para la autenticación de Kerberos.
Procedimiento
-
Utilice el explorador Chrome para comprobar la funcionalidad de Kerberos.
-
Inicie sesión en Omnissa Access Connector en https
://myconnectorhost.domain.com/authenticate/ .Si la autenticación de Kerberos funciona correctamente, la dirección URL de prueba se conectará a la interfaz web.
Resultados
Si todas las configuraciones relacionadas con Kerberos son correctas, el protocolo (Kerberos) protegerá todas las interacciones entre esta instancia del explorador Chrome y Omnissa Access. Los usuarios podrán utilizar el inicio de sesión único para acceder a su portal de Workspace ONE.
Información relacionada
Configurar y habilitar la autenticación Kerberos en Omnissa Access
¿Le resultó útil esta página?