Votre modèle d'autorité de certification doit être correctement configuré pour la distribution de certificats Kerberos. Vous pouvez dupliquer le modèle d'authentification Kerberos existant dans des services de certificats Active Directory (AD CS) pour configurer un nouveau modèle d'autorité de certification pour l'authentification Kerberos iOS.
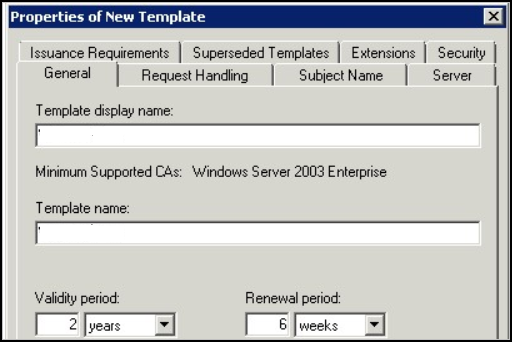
Lorsque vous dupliquez le modèle Authentification Kerberos depuis AD CS, vous devez configurer les informations suivantes dans la boîte de dialogue Propriétés du nouveau modèle.
- Onglet Général. Entrez le nom complet du modèle et le nom du modèle. Par exemple,
iOSKerberos. Il s'agit du nom complet indiqué dans les composants logiciels enfichables Modèles de certificat, Certificats et Autorité de certification. - Onglet Traitement de la demande. Activez Autoriser l'exportation de la clé privée.
- Onglet Nom du sujet. Activez le bouton radio Fournir dans la demande. Workspace ONE UEM fournit le nom du sujet lorsque le certificat est demandé.
- Onglet Extensions. Définissez les stratégies d'application.
- Sélectionnez Stratégies d'application et cliquez sur Modifier pour ajouter une nouvelle stratégie d'application. Nommez cette stratégie
Kerberos Client Authentication. - Ajoutez l'identifiant d'objet (OID) comme suit :
1.3.6.1.5.2.3.4. Ne pas modifier. - Dans la liste Description des stratégies d'application, supprimez toutes les stratégies répertoriées, sauf les stratégies Authentification client Kerberos et Authentification par carte à puce.
- Sélectionnez Stratégies d'application et cliquez sur Modifier pour ajouter une nouvelle stratégie d'application. Nommez cette stratégie
- Onglet Sécurité. Supprimez l'autorisation Enrôler pour les utilisateurs du domaine. Vérifiez que seuls les administrateurs et le compte de service de l'autorité de certification Omnissa disposent de l'autorisation Enrôler. Ajoutez le compte de service de l'autorité de certification Omnissa à la liste des utilisateurs qui peuvent demander un certificat et cochez la case Enrôler sous Autorisations pour le compte de service.
- Pour toutes les intégrations de l'autorité de certification, Omnissa recommande de surveiller les demandes de certificat pour rechercher des signes d'activité suspecte.
Enregistrez les modifications. Ajoutez le modèle à la liste des modèles utilisés par l'autorité de certification Active Directory.
Dans Workspace ONE UEM, configurez l'autorité de certification et ajoutez le modèle de certificat.
Cette page vous a-t-elle été utile ?