Vous pouvez configurer une règle de stratégie d'accès pour proposer aux utilisateurs un choix de méthodes d'authentification. Au lieu de se voir proposer une séquence fixe de méthodes, les utilisateurs choisissent la méthode d'authentification qu'ils souhaitent utiliser parmi les options que vous configurez. Cette flexibilité permet aux utilisateurs d'utiliser une autre méthode de connexion lorsqu'ils ne peuvent pas accéder à l'une des méthodes.
Vous pouvez proposer un choix de méthodes d'authentification à l'une ou l'autre des positions d'une règle.
-
Premier facteur : une fois que l'utilisateur a entré son identifiant, la page Sélectionner une authentification s'affiche et l'utilisateur choisit la méthode d'authentification à utiliser.
-
Second facteur : l'utilisateur effectue l'authentification à premier facteur, puis la page Sélectionner une authentification s'affiche et l'utilisateur choisit la méthode d'authentification à utiliser pour l'authentification à second facteur.
Vous pouvez également configurer le chaînage d'authentification dans les règles de stratégie d'accès pour exiger que les utilisateurs transmettent leurs informations d'identification via plusieurs méthodes d'authentification avant de pouvoir se connecter. Lorsque deux conditions d'authentification sont configurées dans une seule règle, l'utilisateur doit répondre correctement aux deux demandes d'authentification. Une règle peut combiner le chaînage avec un choix de méthodes à premier ou second facteur, ou aux deux.
Lorsque vous sélectionnez une méthode d'authentification de fournisseur d'identité tiers comme option de connexion, le nom de la méthode d'authentification que vous avez configuré pour l'instance de fournisseur d'identité tiers dans la console Omnissa Access s'affiche sur la page de connexion Sélectionner une authentification. La description que vous avez rédigée pour la méthode d'authentification tierce s'affiche sous l'option Méthode d'authentification. Reportez-vous à la section Ajouter et configurer une instance de fournisseur d'identité tiers SAML dans Omnissa Access.
Remarque : chaque fois que les utilisateurs se connectent à l'aide d'une stratégie d'accès qui propose plusieurs méthodes d'authentification, ils doivent choisir leur option d'authentification préférée. Leur option sélectionnée n'est pas enregistrée.
Exemple : choix de l'authentification à second facteur
La stratégie suivante, composée de deux règles, illustre la manière dont une stratégie d'authentification peut être configurée pour offrir aux utilisateurs le choix entre plusieurs méthodes d'authentification.
-
La règle 1 est configurée pour que tout utilisateur provenant du RÉSEAU INTERNE s'authentifie avec Mot de passe ET Omnissa Pass OU RADIUS OU RSA.
-
La règle 2 est configurée pour que tout utilisateur provenant du RÉSEAU EXTERNE s'authentifie avec Mot de passe ET Certificat (déploiement de cloud) OU Mobile SSO (pour iOS) OU Connexion OIDC.
La page de connexion répertorie les méthodes de connexion et l'utilisateur sélectionne la méthode qu'il souhaite utiliser.
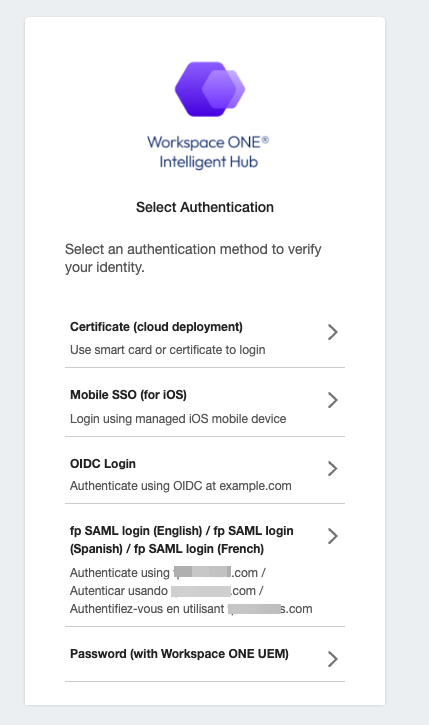
L'expérience de connexion est la suivante.
-
L'utilisateur a entré ses informations d'identification pour la première méthode d'authentification demandée. La page Sélectionner une authentification s'affiche, invitant l'utilisateur à choisir une deuxième méthode d'authentification.
-
L'utilisateur sélectionne une méthode d'authentification disponible pour son terminal.
-
Après avoir sélectionné la méthode d'authentification, l'utilisateur entre ses informations d'identification ou, pour l'authentification par certificat, est immédiatement authentifié. Si un utilisateur choisit la mauvaise méthode, il peut cliquer sur Retour dans le navigateur pour revenir à la page Sélectionner une authentification. Cependant, pour l'authentification par certificat qui ne demande pas d'informations d'identification, les utilisateurs ne peuvent pas revenir à la page Sélectionner une authentification.
Exemple : choix de l'authentification à premier facteur
La stratégie suivante, composée de deux règles, illustre la manière dont une stratégie d'authentification peut être configurée pour proposer aux utilisateurs le choix entre plusieurs méthodes d'authentification à premier facteur.
-
La règle 1 est configurée pour que tout utilisateur provenant du RÉSEAU INTERNE s'authentifie avec Mot de passe OU Omnissa Pass.
-
La règle 2 est configurée pour que tout utilisateur provenant du RÉSEAU EXTERNE s'authentifie avec Omnissa Pass OU FIDO2.
L'expérience de connexion est la suivante.
-
L'utilisateur entre son identifiant sur la page de connexion.
-
La page Sélectionner une authentification s'affiche, invitant l'utilisateur à choisir une méthode d'authentification à premier facteur.
-
L'utilisateur sélectionne une méthode d'authentification disponible et entre ses informations d'identification pour cette méthode.
-
Si la règle configure également une méthode d'authentification à second facteur, l'utilisateur est invité à utiliser cette méthode. Sinon, l'utilisateur est connecté.
Conditions préalables
- Les méthodes d'authentification que votre organisation prend en charge sont configurées et activées dans Omnissa Access.
- Les plages réseau d'adresses IP définies créées et attribuées aux fournisseurs d'identité.
Procédure
-
Dans la console Omnissa Access, sur la page Ressources > Stratégies, cliquez sur Ajouter une stratégie pour ajouter une nouvelle stratégie ou modifiez la stratégie par défaut, ou une stratégie d'application existante.
-
Passez à la page Configuration de l'assistant Ajouter une stratégie ou Modifier la stratégie.
-
Cliquez sur Ajouter une règle de stratégie.
Option Description Si la plage réseau d'un utilisateur est Sélectionnez la plage réseau. et l'utilisateur accédant au contenu depuis Sélectionnez le type de terminal que cette règle gère. et l'utilisateur appartenant aux groupes Sélectionnez le groupe auquel cette règle s'applique. Puis effectuez cette action Sélectionnez S'authentifier à l'aide de… l'utilisateur peut ainsi s'authentifier à l'aide de Configurez l'ordre des méthodes d'authentification. Sélectionnez la méthode d'authentification à appliquer en priorité. Pour permettre aux utilisateurs de choisir des méthodes d'authentification, cliquez sur Ajouter et sélectionnez une ou plusieurs autres méthodes d'authentification dans les lignes OU.
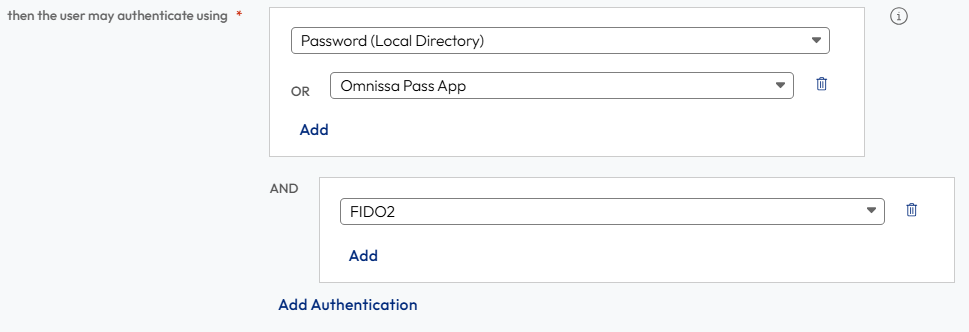
Pour obliger les utilisateurs à recourir à une seconde méthode d'authentification, cliquez sur Ajouter une authentification et sélectionnez une méthode d'authentification dans le menu déroulant. Pour permettre aux utilisateurs de choisir des méthodes d'authentification, cliquez sur Ajouter et sélectionnez une ou plusieurs autres méthodes d'authentification dans les lignes OU.
Par exemple :
Si la méthode précédente échoue ou qu'elle ne s'applique pas, alors (Facultatif) Configurez les méthodes d'authentification de secours. Nouvelle authentification après Sélectionnez la durée de la session après laquelle les utilisateurs doivent s'authentifier à nouveau. -
(Facultatif) Dans Propriétés avancées, créez un message d'erreur d'accès refusé personnalisé qui s'affiche lorsque l'authentification utilisateur échoue. Vous pouvez utiliser jusqu'à 4 000 caractères, lesquels représentent environ 650 mots. Si vous voulez envoyer les utilisateurs vers une autre page, dans la zone de texte URL du lien d'erreur personnalisé, entrez l'adresse de lien de l'URL. Dans la zone de texte Lien d'erreur personnalisé, entrez le texte qui décrit le lien d'erreur personnalisé. Ce texte est le lien. Si vous laissez cette zone de texte vide, le mot Continuer s'affiche sous forme de lien.
-
Cliquez sur Enregistrer.
-
Cliquez sur Ajouter une règle de stratégie et continuez à configurer les règles pour passer à une autre règle en cas d'échec de l'authentification.
-
Une fois que vous avez configuré la dernière règle dans la stratégie, désactivez En cas d'échec de l'authentification, passer à la règle suivante.
Une fois la stratégie personnalisée configurée, sélectionnez les applications à associer à la stratégie. Reportez-vous à la section Ajouter des stratégies spécifiques aux applications Web ou virtuelles dans Omnissa Access, Attribuer des applications à des stratégies d'accès personnalisées.
Cette page vous a-t-elle été utile ?