您可以設定存取原則規則,讓使用者選擇驗證方法。使用者不必依照固定的方法順序進行驗證,而是可以從您設定的選項中,選擇想要使用的驗證方法。這項彈性讓使用者在無法使用其中一種方法時,可以改用其他方法登入。
您可以在規則中的任一位置提供驗證方法選擇。
-
第一因素:使用者輸入識別碼後,系統會顯示 [選取驗證] 頁面,使用者可選擇要使用的驗證方法。
-
第二因素:使用者完成第一因素驗證後,系統會顯示 [選取驗證] 頁面,使用者可選擇要用於第二因素驗證的驗證方法。
您也可以在存取原則規則中設定驗證鏈結,要求使用者必須透過多種驗證方法傳遞認證並通過驗證後,才能登入。當一個規則中設定兩個驗證條件時,使用者必須正確回應這兩項驗證要求。規則可結合驗證鏈結與驗證方法選擇,並可在第一因素、第二因素或兩者皆提供驗證方法選項。
當您選取第三方身分識別提供者驗證方法作為登入選項時,您在 Omnissa Access Console 中為第三方身分識別提供者執行個體設定的驗證方法名稱,會顯示在 [選取驗證] 登入頁面上。您為第三方驗證方法撰寫的說明會顯示在該驗證方法選項下方。請參閱在 Omnissa Access 中新增並設定 SAML 第三方身分識別提供者執行個體。
**附註:**每當使用者透過提供多種驗證方法的存取原則登入時,系統會要求其選擇偏好的驗證選項。不會儲存其選取的選項。
範例:第二因素的驗證方法選擇
下列包含兩個規則的原則,示範如何設定驗證原則,讓使用者可以選擇驗證方法。
-
規則 1 設定為:任何來自內部網路的使用者,都必須使用密碼和 Omnissa Pass 或 RADIUS 或 RSA 進行驗證。
-
規則 2 設定為:任何來自外部網路的使用者,都必須使用密碼和憑證 (雲端部署) 或行動 SSO (適用於 iOS) 或 OIDC 登入進行驗證。
登入頁面會列出登入方法,而使用者會選取他們要使用的方法。
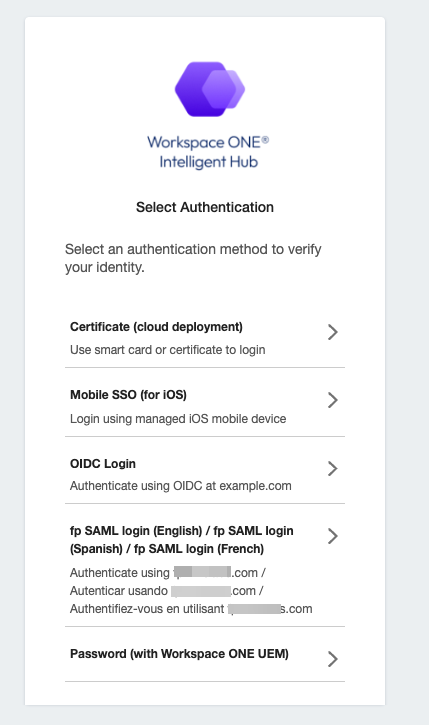
登入流程如下。
-
使用者成功輸入第一個要求的驗證方法所需認證。接著會顯示選取驗證頁面,提示使用者選擇第二種驗證方法。
-
使用者會選取其裝置上可用的驗證方法。
-
使用者選取驗證方法後,需輸入對應的認證資訊;若為憑證式驗證,則會立即完成驗證。如果使用者選錯方法,他們可以在瀏覽器中按一下返回,回到選取驗證頁面。不過,如果使用不會提示輸入認證的憑證式驗證,使用者便無法返回選取驗證頁面。
範例:第一因素的驗證方法選擇
下列包含兩個規則的原則,示範如何設定驗證原則,讓使用者可以選擇第一因素驗證方法。
-
規則 1 設定為:任何來自內部網路的使用者,都必須使用密碼 或 Omnissa Pass 進行驗證。
-
規則 2 設定為:任何來自外部網路的使用者,都必須使用 Omnissa Pass 或 FIDO2 進行驗證。
登入流程如下。
-
使用者在登入頁面上輸入其識別碼。
-
接著會顯示選取驗證頁面,提示使用者選擇第一因素驗證方法。
-
使用者選取可用的驗證方法,並輸入該方法所需的認證。
-
如果規則也設定第二因素驗證方法,系統會提示使用者使用該方法進行驗證。否則,使用者即可登入。
先決條件
- 貴組織支援的驗證方法會在 Omnissa Access 中完成設定並啟用。
- 已建立定義的 IP 位址網路範圍,並指派給身分識別提供者。
程序
-
在 Omnissa Access Console 的資源 > 原則頁面上,按一下新增原則以新增原則,或編輯預設原則或現有的自訂應用程式原則。
-
繼續前往 [新增原則] 或 [編輯原則] 精靈的組態頁面。
-
按一下新增原則規則。
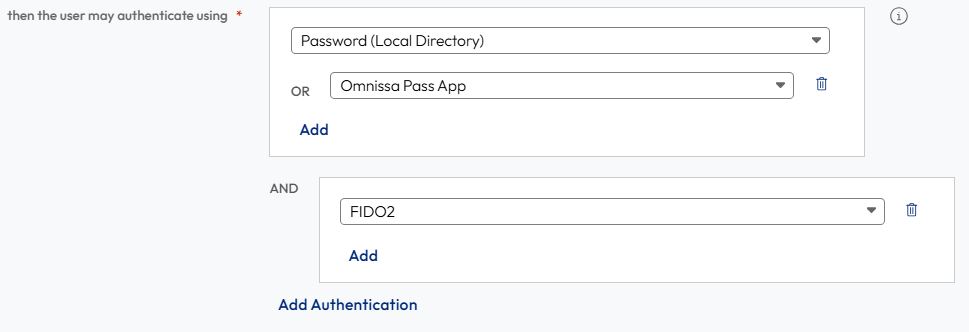
選項 說明 如果使用者的網路範圍為 選取網路範圍。 且使用者正在存取來自下列裝置的內容 選取此規則所要管理的裝置類型。 且使用者屬於群組 選取要套用此規則的群組。 則執行此動作 選取使用下列方法進行驗證... 則使用者可使用下列方法進行驗證 設定驗證方法的順序。選取要優先套用的驗證方法。若要讓使用者選擇驗證方法,請按一下新增,然後在 OR 行中選取一或多種替代驗證方法。
若要要求使用者使用第二種驗證方法,請按一下新增驗證,然後從下拉式功能表中選取驗證方法。若要讓使用者選擇驗證方法,請按一下新增,然後在 OR 行中選取一或多種替代驗證方法。
例如:
如果前述方法失敗或不適用,則 (選用) 設定後援驗證方法。 在以下時間之後重新驗證 選取工作階段的長度,一旦超過,使用者就必須重新驗證。 -
(選用) 在進階內容中,建立使用者驗證失敗時所顯示的自訂存取遭拒錯誤訊息。您可以使用最多 4000 個字元,大約為 650 字。如果您要將使用者傳送至其他頁面,請在 [自訂錯誤連結 URL] 文字方塊中輸入 URL 連結位址。在自訂錯誤連結文字方塊中,輸入說明自訂錯誤連結的文字。此文字即為連結。如果您將此文字方塊保留為空白,則會將文字「繼續」顯示為連結。
-
按一下儲存。
-
按一下新增原則規則,然後繼續設定規則,以便在驗證失敗時移至另一個規則。
-
當您在原則中設定最後一個規則後,請停用如果驗證失敗,請前往下一個規則。
完成自訂原則設定後,請選取要與該原則關聯的應用程式。請參閱「在 Omnissa Access 中新增 Web 應用程式或虛擬應用程式特定的原則」一文的〈將應用程式指派至自訂存取原則〉章節。
此頁面對您有幫助嗎?