Security Events Service は、Okta や Apple などの複数のサブスクライバにセキュリティ イベントを送信できます。Security Events Service コンソールでサブスクライバを構成し、送信するイベントのタイプを選択します。
このサービスは、Omnissa Access または Workspace ONE UEM によって生成される次のイベントを送信できます。
- セッションの取り消し:Omnissa Access でユーザーが無効になったことを示します。このイベントは、SSF 標準の CAEP セッション取り消しイベントに対応します。
- 認証情報の変更:Omnissa Access でユーザーの認証情報が変更されたことを示します。このイベントは、SSF 標準の CAEP 認証情報変更イベントに対応します。
- デバイス コンプライアンス:Workspace ONE UEM のデバイスのコンプライアンス状態が変更されたことを示します。このイベントは、SSF 標準の CAEP デバイス コンプライアンス変更イベントに対応します。
前提条件
-
次の権限が必要です。
- Omnissa Connect での管理者ロール
- Workspace ONE UEM でのスーパー管理者ロール(デバイス コンプライアンス変更イベントを送信する場合)
- Omnissa Access でのスーパー管理者ロール(セッション失効イベントと認証情報変更イベントを送信する場合)
-
Okta をサブスクライバとして設定する場合は、Okta テナント URL である Okta 対象者 URL が必要です。
-
Apple をサブスクライバとして設定する場合は、Security Events Service を構成する前に Omnissa Access コンソールで ABM SCIM アプリケーションを作成する必要があります。「Apple Business Manager または Apple School Manager の ID プロバイダとして Omnissa Access を構成する」を参照してください。
Security Events Service のサブスクライバの追加
-
Omnissa Connect にログインします。
-
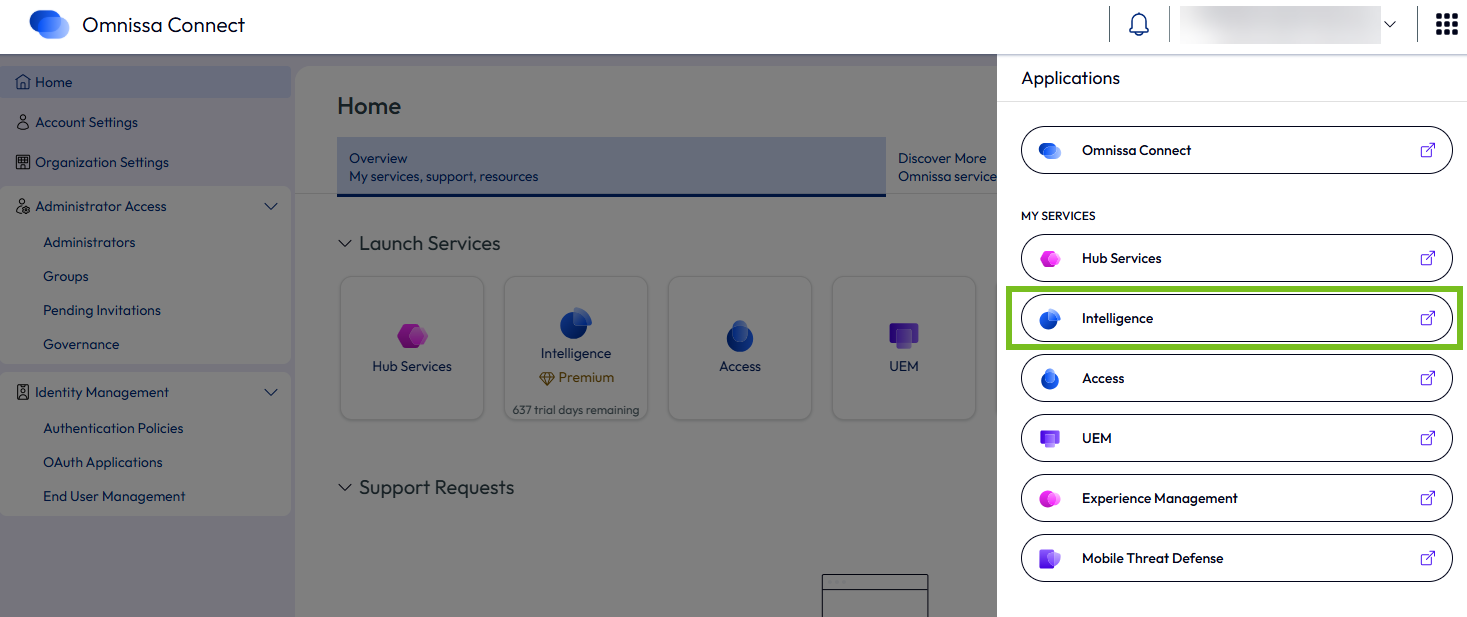
右上隅のメニューから [Intelligence] を選択し、Intelligence Console に移動します。
-
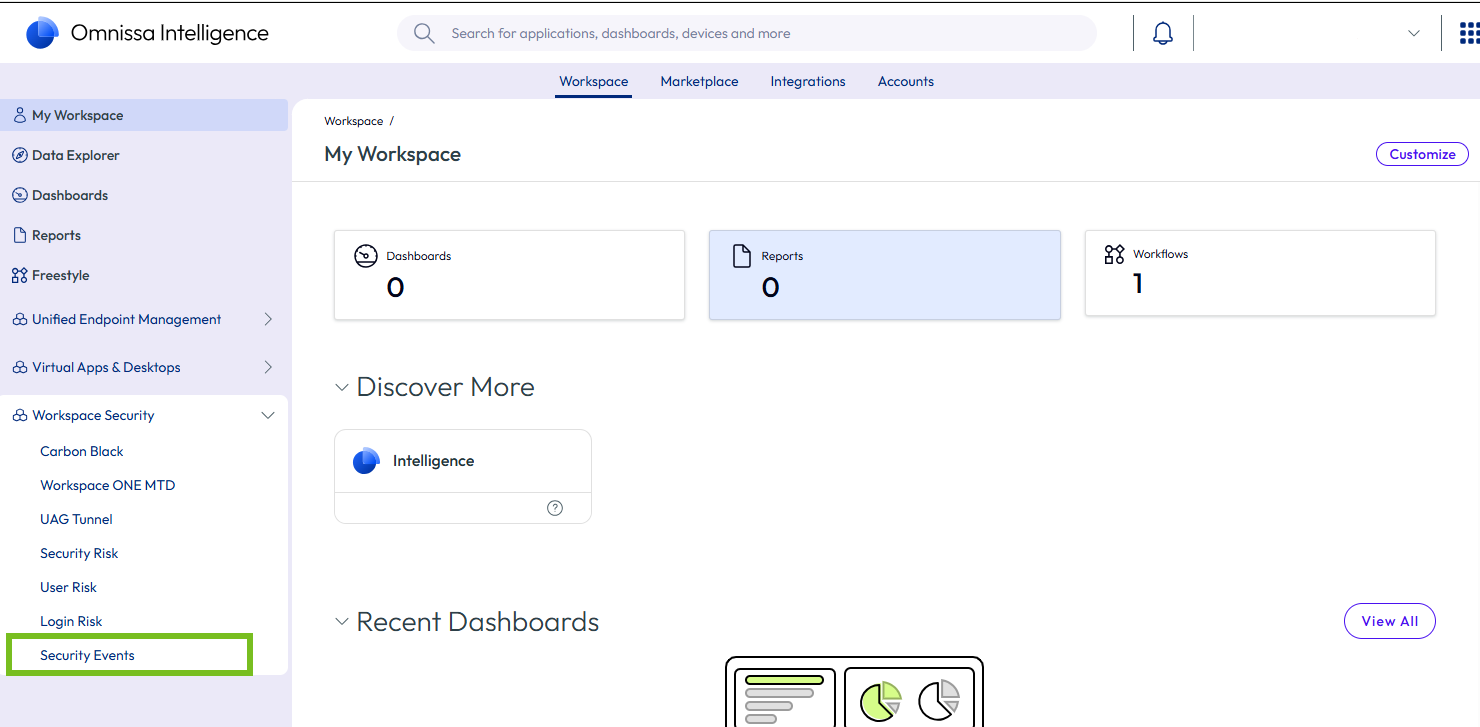
Intelligence Console で、左側のペインから [ワークスペース セキュリティ] > [セキュリティ イベント] を選択します。
-
[セキュリティ イベントの起動] をクリックします。
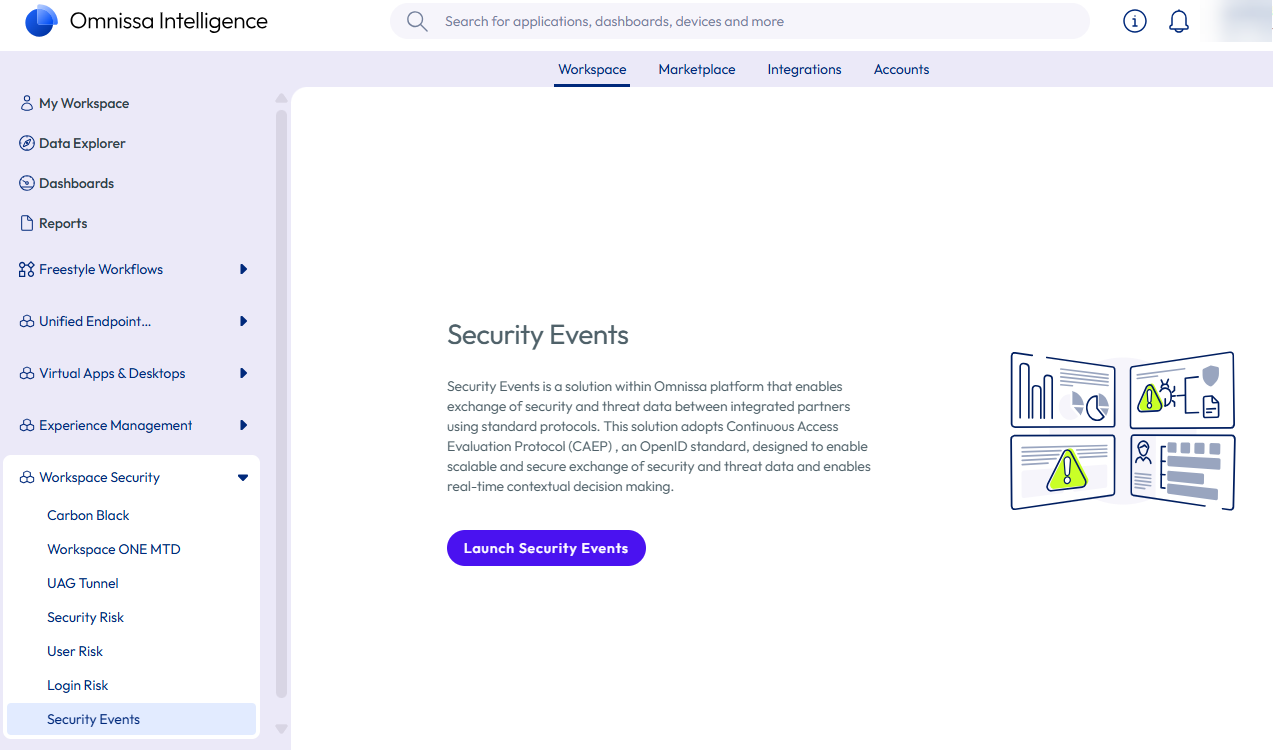
Security Events Service コンソールが新しいタブに表示されます。
-
実際のシナリオに応じて次のいずれかを実行します。
Security Events Service でソースまたはサブスクライバがまだ構成されていない場合は、概要ページが表示されます。
-
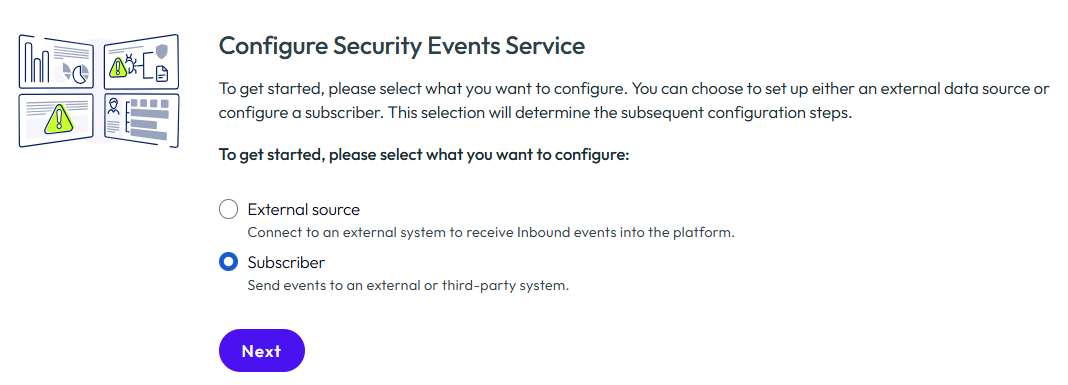
情報を確認し、[開始する] をクリックします。
-
[サブスクライバ] を選択し、[次へ] をクリックします。最初のサブスクライバの作成手順を示す [はじめに] ウィザードの指示に従います。
ソースまたはサブスクライバが構成されている場合は、概要ページとウィザードは表示されません。
- [サブスクライバ] タブを選択します。
- [追加] をクリックします。
注:次の手順では、[はじめに] ウィザードのフローについて説明します。[サブスクライバ] タブからサブスクライバを追加する場合は、ユーザー インターフェイスが若干異なります。
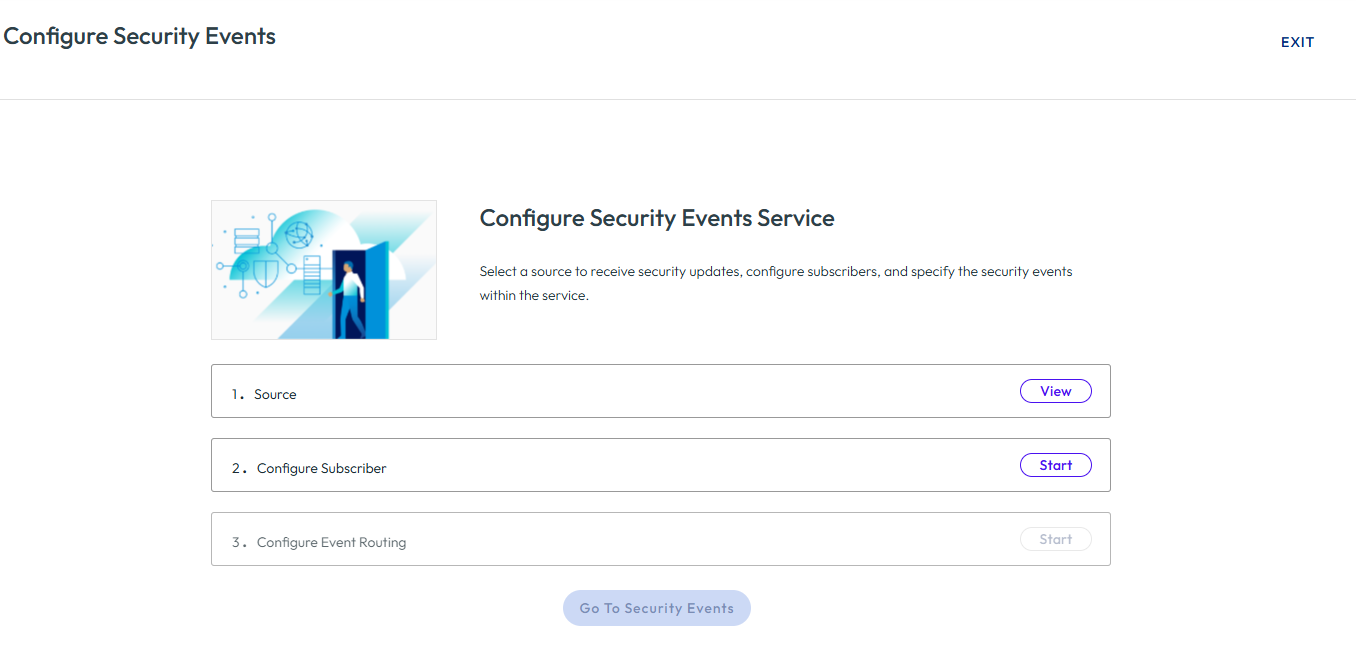
[はじめに] ウィザード:
-
-
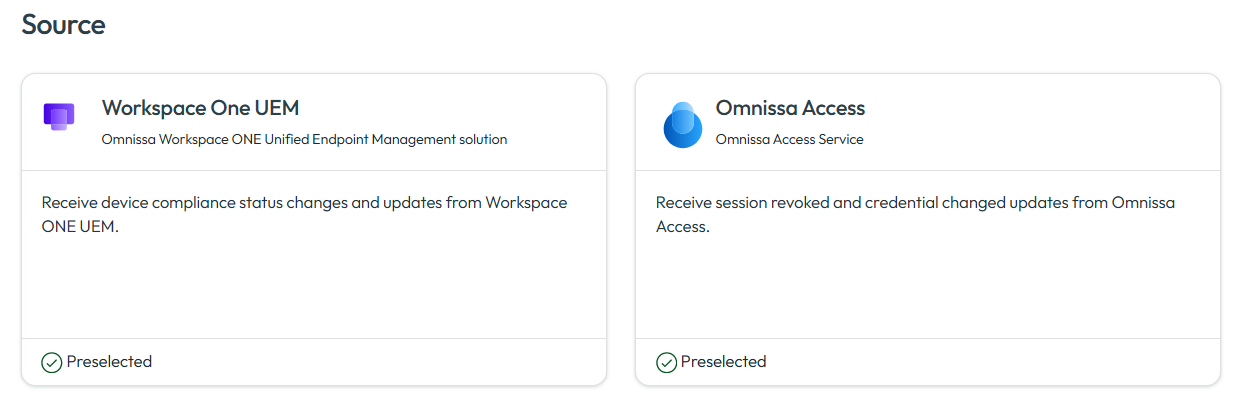
[はじめに] ウィザードの [手順 1:ソース] で、[表示] をクリックします。
内部ソースとして Workspace ONE UEM と Omnissa Access がサポートされています。送信元は、後で構成で選択するサブスクライバに基づいて自動的に選択されます。明示的に送信元を選択する必要はありません。
-
[手順 2:サブスクライバの構成] で [開始] をクリックし、必要な情報を入力します。
必要な情報は、統合するサードパーティ ソリューションによって異なります。
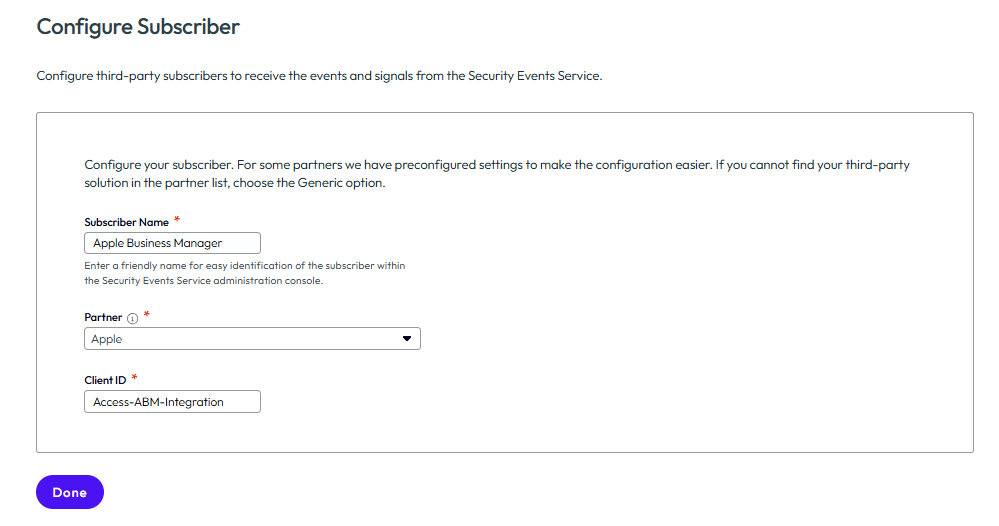
Apple
- サブスクライバ名:Security Events Service コンソールでサブスクライバを簡単に識別できるわかりやすい名前を入力します。たとえば、Apple Business Manager などです。
- パートナー:[Apple] を選択します。
- クライアント ID:Omnissa Access で作成した ABM SCIM アプリケーションからクライアント ID をコピーして貼り付けます。「Apple Business Manager または Apple School Manager の ID プロバイダとして Omnissa Access を構成する - 手順 2:Omnissa Access で ABM SCIM プロビジョニング アプリケーションを作成する」を参照してください。
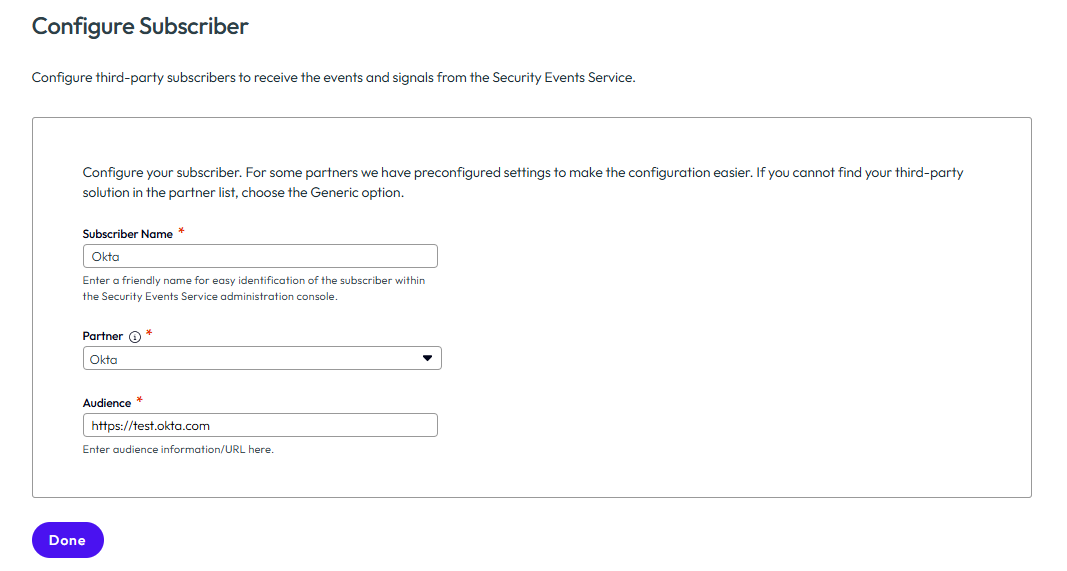
Okta
- サブスクライバ名:Security Events Service コンソールでサブスクライバを簡単に識別できるわかりやすい名前を入力します。
- パートナー:[Okta] を選択します。
- 対象者:Okta 対象者 URL を入力します。通常、対象者 URL の形式は https://mytenant.okta.com です。mytenant はユーザーのテナント名です。
その他の統合
- サブスクライバ名:Security Events Service コンソールでサブスクライバを簡単に識別できるわかりやすい名前を入力します。
- パートナー:リストからパートナーを選択するか、サードパーティ ソリューションがリストに表示されない場合は [汎用] を選択します。
たとえば、サブスクライバとして Apple を選択した場合は、次のように構成します。
また、サブスクライバとして Okta を選択した場合は、次のように構成します。
-
[終了] をクリックします。
-
[手順 3:イベント ルーティングの構成] で [開始] をクリックします。
サブスクライバに送信するイベントを指定します。
-
[ソース イベント] を選択します。
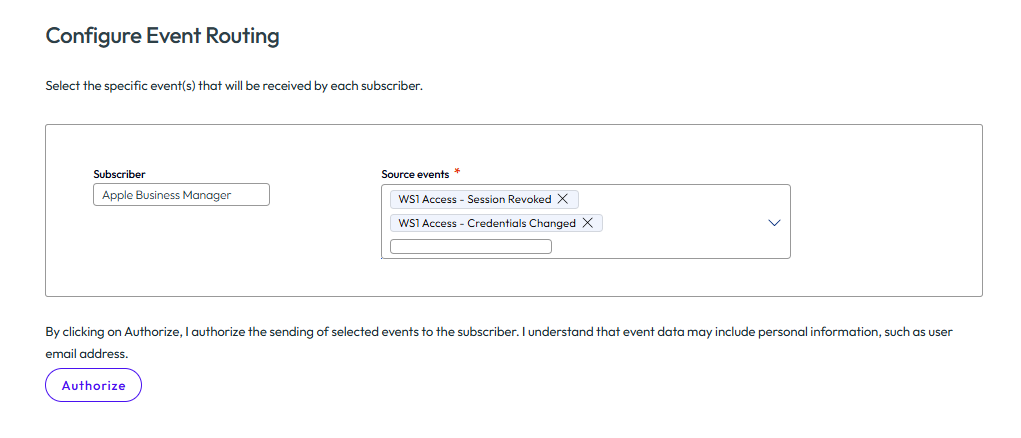
Apple
Apple Business Manager または Apple School Manager と統合する場合は、[WS1 Access - セッション失効] および [WS1 Access - 認証情報変更] イベントを選択します。
例:
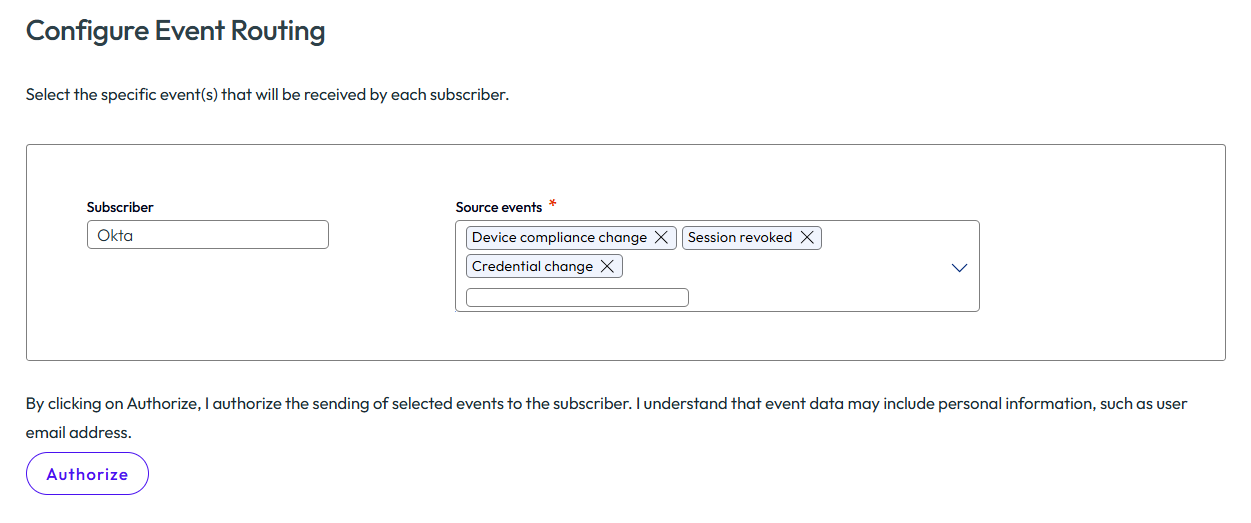
その他の統合
その他のすべての統合では、[WS1 UEM – デバイス コンプライアンス]、[WS1 Access - セッションの取り消し]、および [WS1 Access - 認証情報の変更] イベントを選択できます。
例:
-
付与する権限に関するテキストを慎重に確認してから、[承認] をクリックしてイベントの送信を許可します。
-
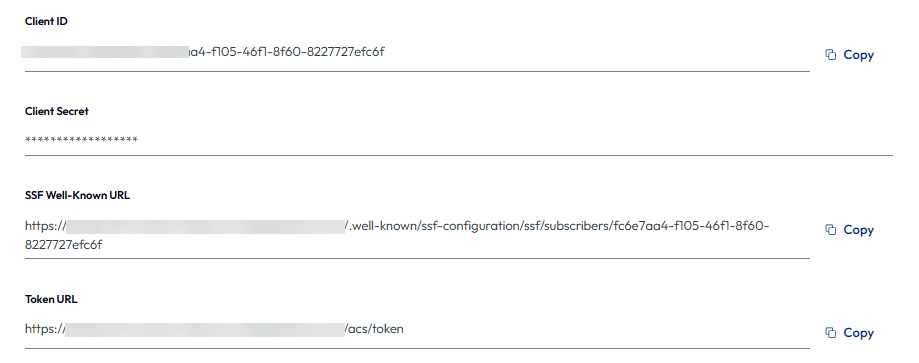
[クライアント ID]、[クライアント シークレット]、[SSF の既知の URL]、[トークン URL] の値をテキスト ファイルにコピーして保存します。
サードパーティ製品コンソールで統合を完了するには、これらの値が必要です。
サブスクライバによっては、これらの値の一部だけ必要な場合があります。たとえば、Okta で必要なのは SSF の既知の URL のみです。
重要:ページを離れる前にクライアント シークレットをコピーしてください。そうしないと、シークレットの再生成が必要になります。シークレットをコピーせずにページを終了した場合は、[サブスクライバ] タブを選択し、サブスクライバ タイルの [表示] をクリックして、[再生成] をクリックします。シークレットを再生成すると、以前のシークレットはすぐに無効になり、既存の統合は動作を停止します。
例:
-
-
[はじめに] ウィザードで [完了] をクリックし、[セキュリティ イベントに移動] をクリックします。
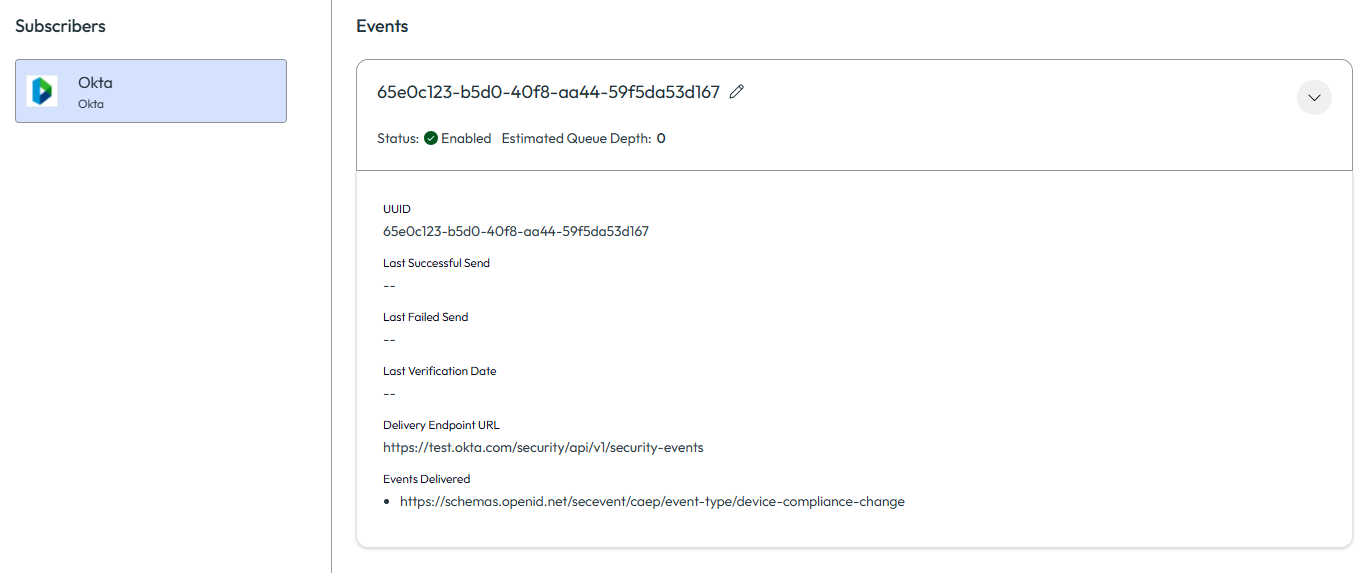
サブスクライバが作成され、[サブスクライバ] タブに表示されます。
サブスクライバが Okta の場合、イベント ストリームが作成され、右側のペインに表示されます。例:
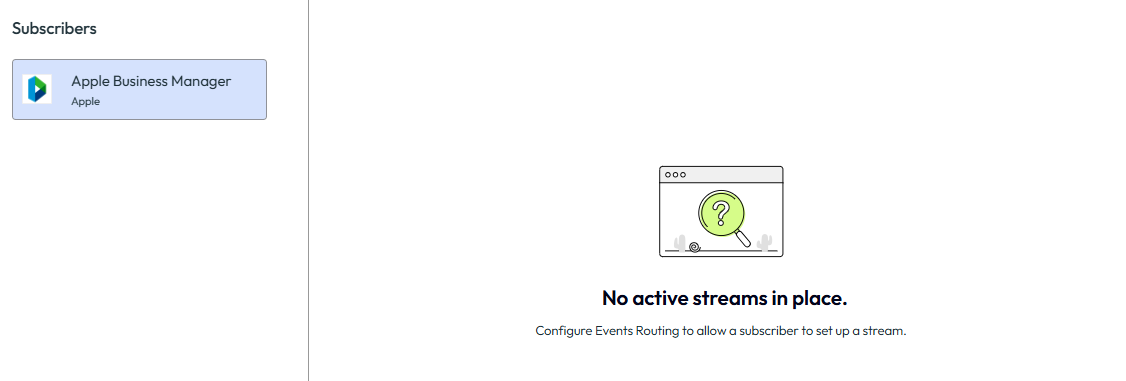
その他すべてのサブスクライバの場合、サードパーティ製品をレシーバとして構成して統合を完了すると、イベント ストリームが作成されます。それまでは、「アクティブなストリームが配置されていません」というメッセージが表示されます。例:
サードパーティ製品をレシーバとして構成する
Apple
Apple Business Manager または Apple School Manager と Omnissa Access との統合の一環として Security Events Service を構成する場合は、Apple を共有シグナルのレシーバとして構成するための追加の手順を実行する必要はありません。「Apple Business Manager または Apple School Manager の ID プロバイダとして Omnissa Access を構成する」の説明に従って統合を構成すると、Apple がレシーバとして自動的に構成され、Security Events Service にイベント ストリームが表示されます。[サブスクライバ] タブでサブスクライバを選択し、右側のペインの [イベント] セクションまでスクロールすると、ストリームを監視できます。
その他のレシーバ
Security Events Service を構成したら、サードパーティ製品のコンソールにログインし、Security Events Service によって共有されるシグナルのレシーバとして構成します。
サードパーティ製品のドキュメントの手順に従ってください。たとえば、Okta の場合は、「共有シグナル レシーバを構成する」を参照してください。
概要レベルのプロセスでは、通常、OAuth 2.0 クライアント認証情報を使用してサードパーティ製品と Omnissa Security Events Service を統合し、SSF の既知の URL を使用してサードパーティ製品をレシーバとして構成して、セキュリティ イベントを受信するイベント ストリームを作成し、受信するイベントのタイプを指定します。サブスクライバごとにこれらすべてのタスクを行う必要があるわけではありません。具体的な手順については、サードパーティ製品のドキュメントを参照してください。
サードパーティ製品を構成してイベント ストリームを構成すると、Security Events Service にイベント ストリームが表示されます。ストリームを表示するには、[サブスクライバ] タブでサブスクライバを選択し、右側のペインで [イベント] セクションまでスクロールします。
このページは役に立ちましたか?