Okta を Security Events Service の外部ソースとして構成するには、Okta 管理コンソールで API サービス アプリケーションを作成し、Security Events Service コンソールで外部ソースを作成します。
注:別のサードパーティ製品を統合するには、「Security Events Service の外部ソースとしてのサードパーティ製品の構成」を参照してください。
前提条件
- Omnissa Risk Analytics アドオン ライセンス
- Okta 管理コンソールの管理者ロール
- Omnissa Connect での管理者ロール
手順 1:Okta で API サービス アプリケーションを作成する
Security Events Service の外部ソースとして Okta を追加するには、Okta で API サービス アプリケーションを作成して構成する必要があります。
-
管理者として Okta 管理コンソールにログインします。
-
[Applications] > [Applications] の順に選択します。
-
[Create App Integration] をクリックします。
-
[API Services] を選択して、[Next] をクリックします。
-
アプリケーションの名前を入力し、[Save] をクリックします。
-
アプリケーションの [General] タブで、パブリック キーとプライベート キーのペアを生成します。
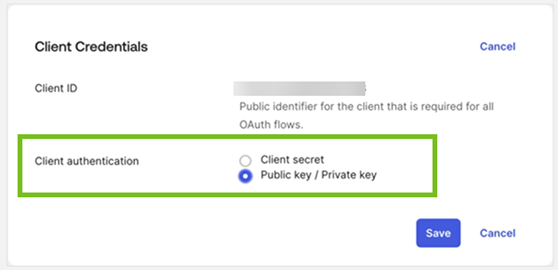
- [Client Credentials] セクションで [Edit] をクリックし、**[Client authentication]**の [Public key/Private key] オプションを選択します。
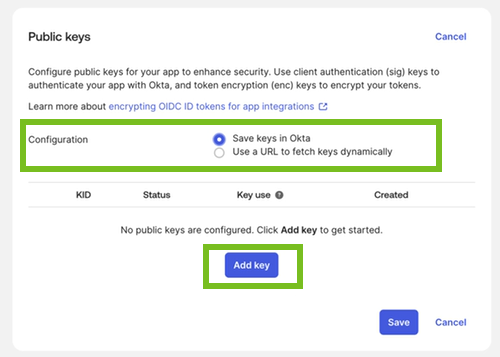
- [Public keys] セクションで [Edit] をクリックし、[Save keys in Okta] オプションが選択されていることを確認し、[Add key] をクリックします。
- [Add a public key] ポップアップ ウィンドウで、[Generate new key] をクリックし、[Copy to clipboard] をクリックしてプライベート キーをコピーします。
重要:続行する前に、キーをコピーして安全な場所に保存してください。ポップアップ ウィンドウを閉じた後、キーは表示されません。これは、後で Security Events Service コンソールでソースを構成する際に必要になります。 - ポップアップ ウィンドウで [Done] をクリックします。
- [Public keys] セクションで [Save] をクリックします。
- [Client Credentials] セクションで [Save] をクリックします。
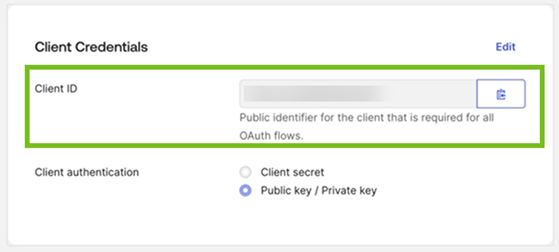
- [Client Credentials] セクションからクライアント ID をコピーして保存します。これは、後で Security Events Service でソースを構成する際に必要になります。
- [Client Credentials] セクションで [Edit] をクリックし、**[Client authentication]**の [Public key/Private key] オプションを選択します。
-
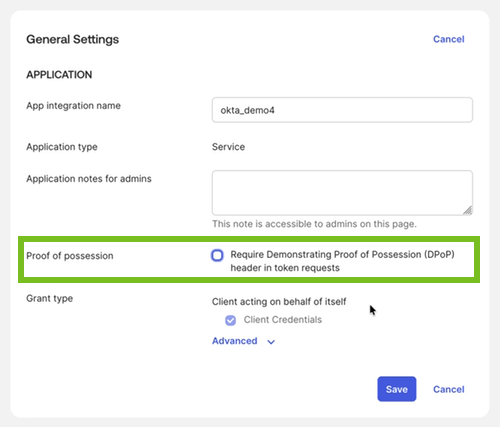
[General Settings] の [APPLICATION] セクションで [Edit] をクリックし、[Proof of possession: Require Demonstrating Proof of Possession (DPoP) header in token requests] オプションをオフにして、[Save] をクリックします。
-
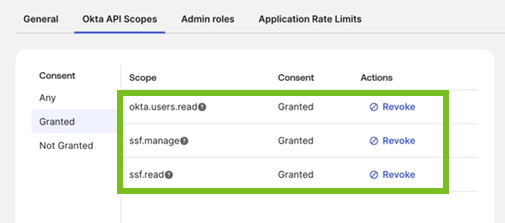
[Okta API Scopes] タブを選択し、次の範囲を付与します。
ssf.readssf.manageokta.users.read
次に、左側のペインで [Granted] タブを選択し、範囲が付与されていることを確認します。
-
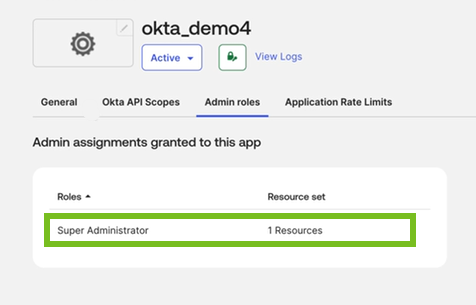
スーパー管理者ロールをアプリケーションに割り当てます。
- [Admin roles] タブを選択します。
- [Edit assignments] をクリックします。
- [Complete the assignment] セクションで、[Super Administrator] を選択します。
- [Save Changes] をクリックします。
- Okta 検証コードの入力を求められた場合は、入力して管理コンソールに再度ログインします。
- アプリケーションに移動し、[Admin roles] タブを選択して、「Super Administrator」が表示されていることを確認します。
手順 2:Security Events Service の外部ソースとして Okta を追加する
Okta 管理コンソールで API サービス アプリケーションを作成したら、Security Events Service コンソールで Okta を外部ソースとして構成します。
始める前に、次の情報が手元にあることを確認します。
- Okta API サービス アプリケーションのクライアント ID
- Okta API サービス アプリケーションのプライベート キー
- Okta テナント URL
-
Omnissa Connect にログインします。
-
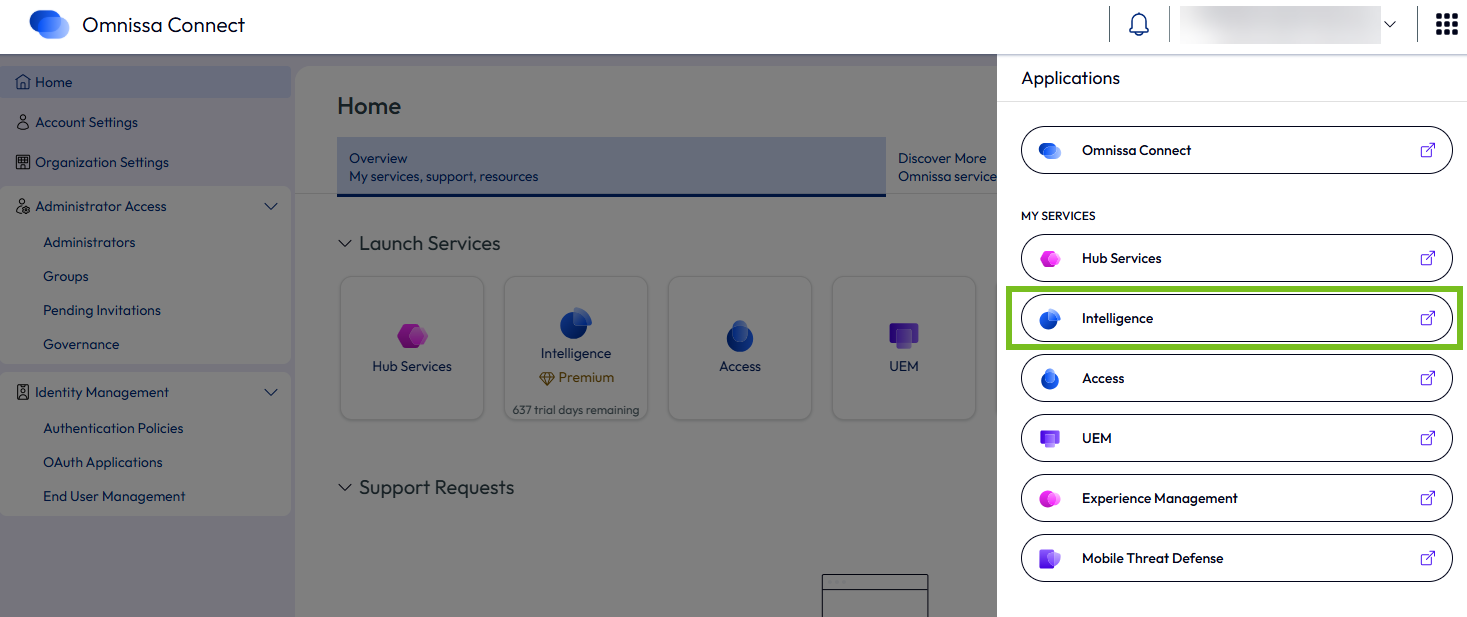
右上隅のメニューから [Intelligence] を選択し、Intelligence Console に移動します。
-
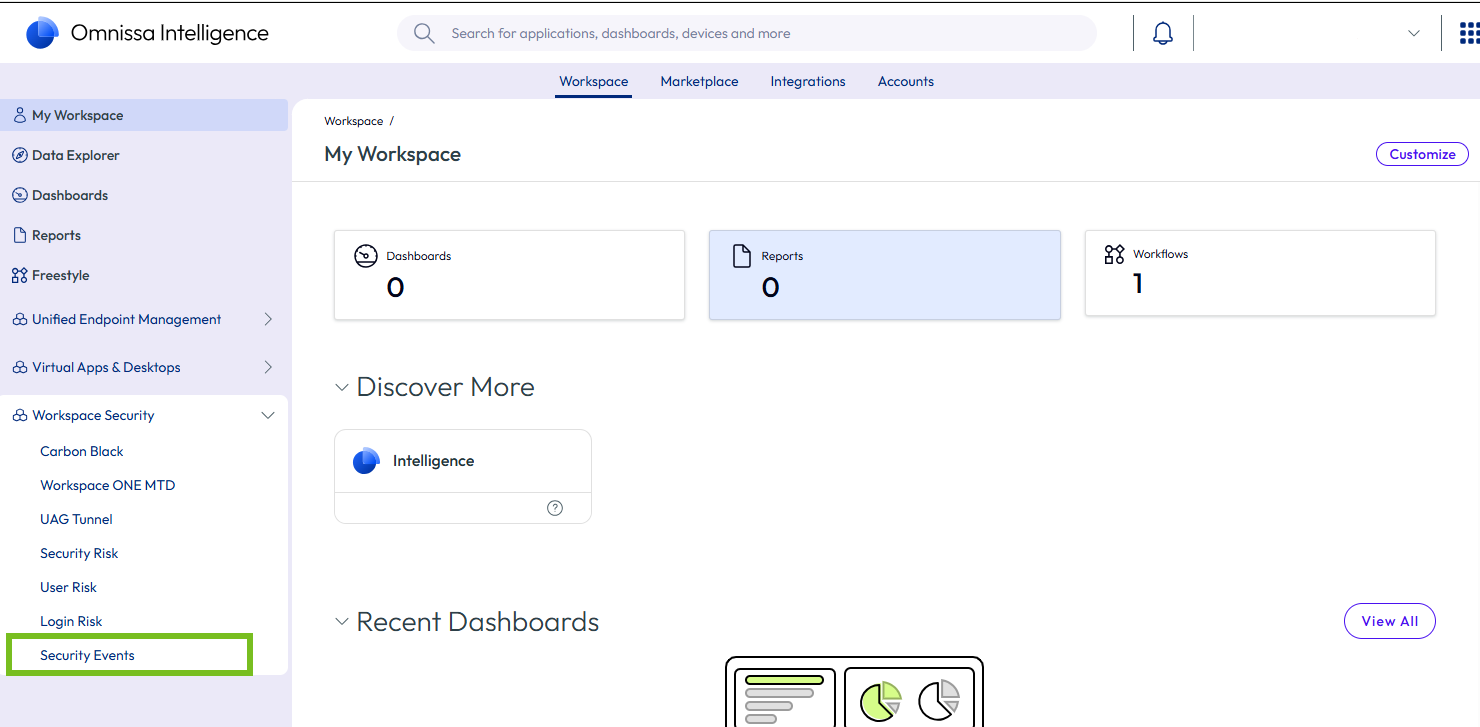
Intelligence Console で、左側のペインから [ワークスペース セキュリティ] > [セキュリティ イベント] を選択します。
-
[セキュリティ イベントの起動] をクリックします。
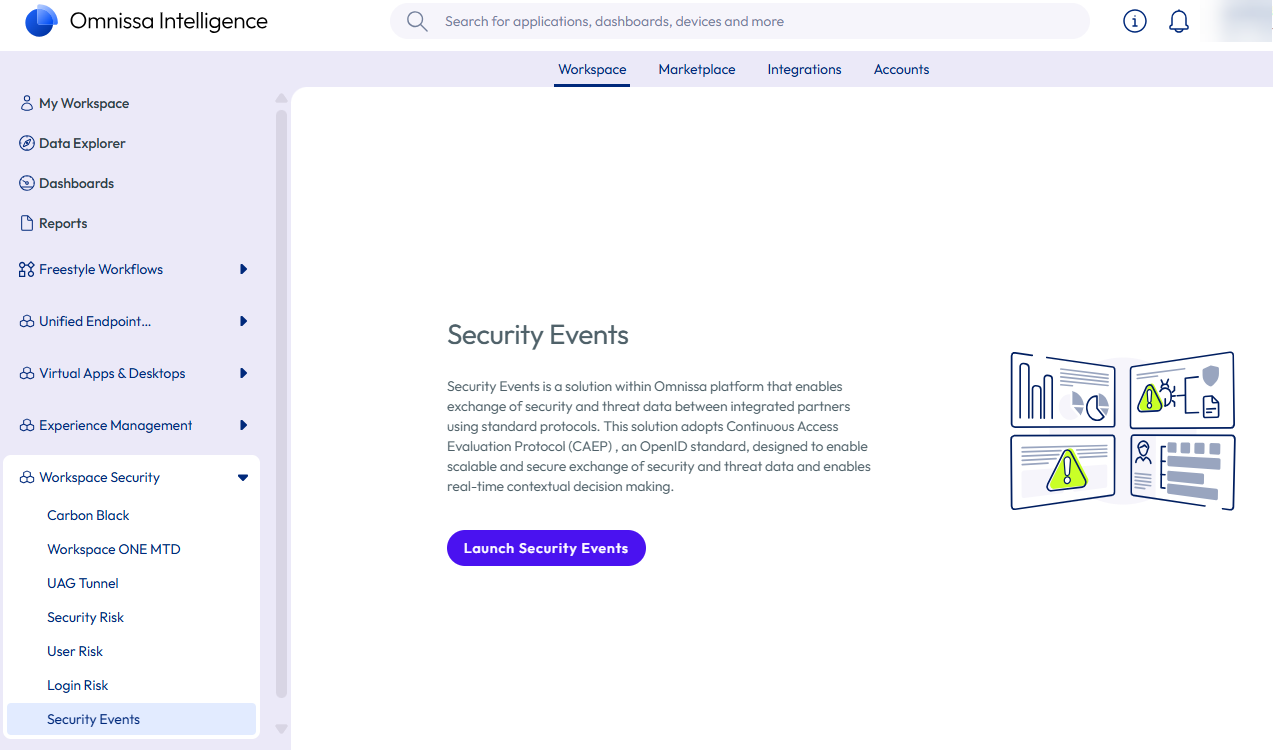
Security Events Service コンソールが新しいタブに表示されます。
-
実際のシナリオに応じて次のいずれかを実行します。
Security Events Service でソースまたはサブスクライバがまだ構成されていない場合は、概要ページが表示されます。
-
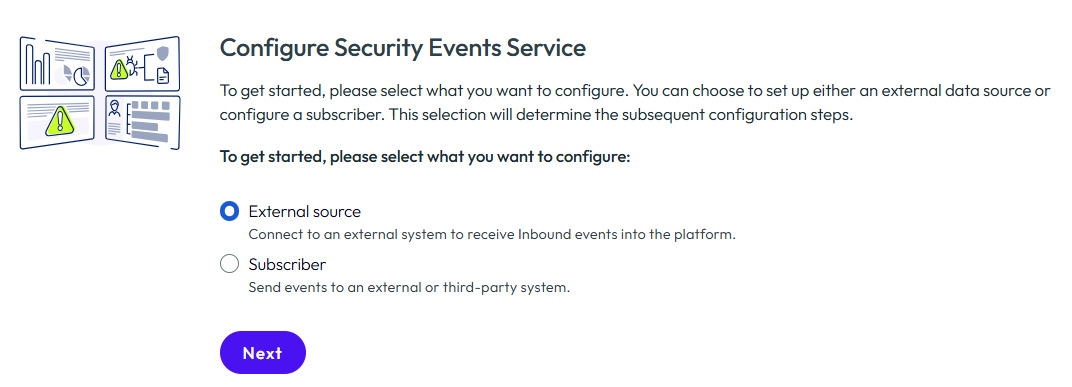
情報を確認し、[開始する] をクリックします。
-
[外部ソース] を選択して、[次へ] をクリックします。
ソースまたはサブスクライバが構成されている場合は、概要ページとウィザードは表示されません。
- [送信元] タブを選択します。
- [外部ソースを追加] をクリックします。
-
-
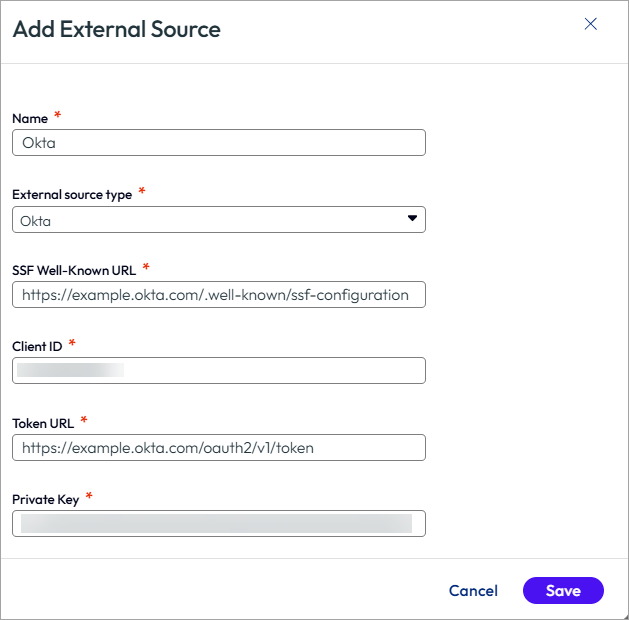
Okta を外部ソースとして構成します。
名前:外部ソースの名前を入力します。
外部ソースのタイプ:[Okta] を選択します。
SSF の既知の URL:Okta テナントの SSF の既知の URL をhttps://<yourOktaTenant>/.well-known/ssf-configurationの形式で入力します。
クライアント ID:「手順 1:Okta で API サービス アプリケーションを作成する」で保存したクライアント ID をコピーして貼り付けます。
トークンの URL:Okta テナントのトークンの URL をhttps://<yourOktaTenant>/oauth2/v1/tokenの形式で入力します。
プライベート キー:「手順 1:Okta で API サービス アプリケーションを作成する」で保存したプライベート キーをコピーして貼り付けます。例:
-
[保存] をクリックします。
外部ソースが作成され、[ソース] タブに表示されます。Security Events Service がサブスクリプションを Okta に登録し、最初の検証要求を送信します。
手順 3:連携を確認する
-
Security Events Service コンソールで連携を確認します。
- [ソース] タブでソースを選択します。
- ページの上部にある [更新] をクリックして、表示を更新します。
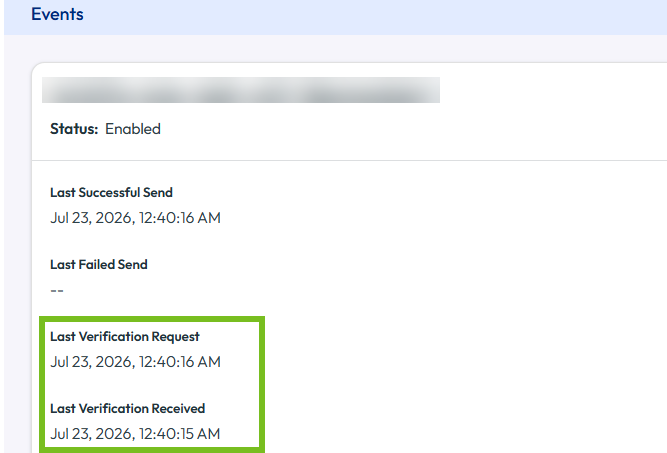
- 右側のペインで、[イベント] セクションまでスクロールし、Security Events Service によって送信された最初の検証要求が成功したことを確認します。例:
-
Okta 管理コンソールで連携を確認します。
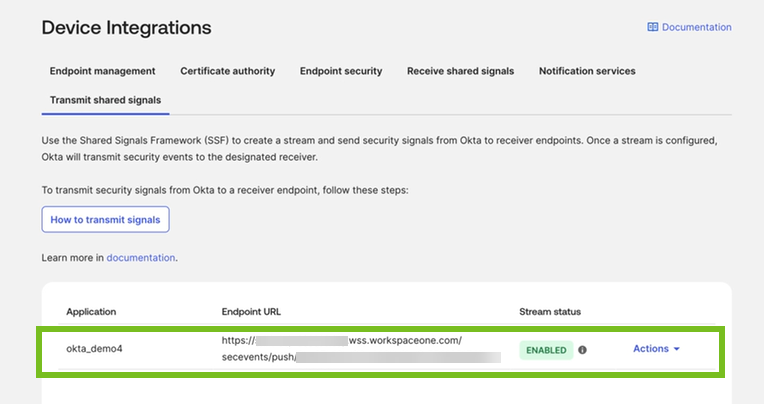
- Okta 管理コンソールで、[Security] > [Device Integrations] の順に選択します。
- [Transmit shared signals] タブを選択します。
- 連携の [Stream status] が「Enabled」になっていることを確認します。例:
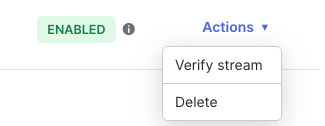
- [Actions] > [Verify Stream] を選択して、ストリームを確認します。
- Security Events Service コンソールに移動し、新しいイベントが受信されたことを確認します。
このページは役に立ちましたか?