認証局テンプレートは、Kerberos 証明書の配布用に適切に構成する必要があります。Active Directory Certificate Services (AD CS) の既存の Kerberos 認証テンプレートを複製して、iOS Kerberos 認証用の新しい認証局テンプレートを構成できます。
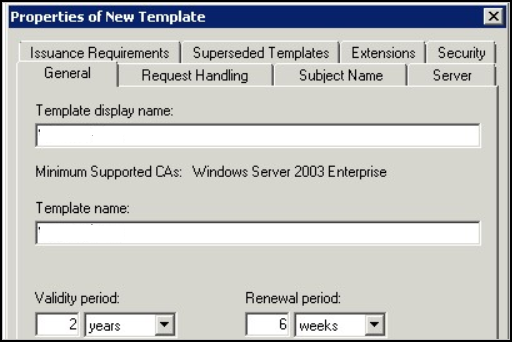
AD CS の Kerberos 認証テンプレートを複製する際は、[新しいテンプレートのプロパティ] ダイアログ ボックスで、以下の情報を構成する必要があります。
- [全般] タブ。[テンプレート表示名] と [テンプレート名] を入力します。たとえば、
iOSKerberosなどです。この名前は、証明書テンプレート スナップイン、証明書スナップイン、および認証局スナップインで表示される表示名です。 - [要求処理] タブ。[プライベート キーのエクスポートを許可する] を有効にします。
- [サブジェクト名] タブ。[要求に含まれる] ラジオ ボタンを選択します。Workspace ONE UEM は、証明書の要求時にサブジェクト名を提供します。
- [拡張] タブ。アプリケーション ポリシーを定義します。
- [アプリケーション ポリシー] を選択し、[編集] をクリックして新しいアプリケーション ポリシーを追加します。このポリシーに
Kerberos Client Authenticationという名前を付けます。 1.3.6.1.5.2.3.4というオブジェクト識別子 (OID) を追加します。変更しないでください。- [アプリケーション ポリシーの説明] リストで、表示されている Kerberos Client Authentication ポリシーおよびスマート カード認証ポリシー以外のすべてのポリシーを削除します。
- [アプリケーション ポリシー] を選択し、[編集] をクリックして新しいアプリケーション ポリシーを追加します。このポリシーに
- [セキュリティ] タブ。ドメイン ユーザーの登録権限を削除します。管理者と Omnissa CA サービス アカウントのみに登録権限が付与されていることを確認します。証明書を要求できるユーザーのリストに Omnissa CA サービス アカウントを追加し、そのサービス アカウントの [権限] の [登録] チェックボックスを選択します。
- 疑わしいアクティビティの兆候を察知できるように、すべての CA 統合で証明書要求を監視することをお勧めします。
変更を保存します。このテンプレートを、Active Directory 認証局で使用するテンプレートのリストに追加します。
Workspace ONE UEM で認証局を構成し、証明書テンプレートを追加します。
このページは役に立ちましたか?