新しい SAML ID プロバイダ インスタンスを Omnissa Access 環境に追加して構成すると、高可用性を実現し、追加のユーザー認証方法をサポートし、ユーザーの IP アドレス範囲に基づいて柔軟にユーザー認証プロセスを管理できます。
前提条件
サードパーティ ID プロバイダ インスタンスを追加する前に、次のタスクを完了します。
- サードパーティ インスタンスが SAML 2.0 互換であり、Omnissa Access サービスがサードパーティ インスタンスに到達できることを確認します。
- サードパーティの ID プロバイダとの統合を調整します。ID プロバイダによっては、両方の設定を同時に構成することが必要になる場合があります。
- Omnissa Access コンソールで ID プロバイダを構成するときに追加する、適切なサードパーティ メタデータ情報を取得します。サードパーティのインスタンスから取得するメタデータ情報は、メタデータへの URL または実際のメタデータのいずれかです。
手順
-
Omnissa Access コンソールの [統合] > [ID プロバイダ] ページで、[追加] をクリックし、[SAML IDP] を選択します。
-
次の設定を行います。
| フォーム項目 | 説明 |
|---|---|
| ID プロバイダ名 | この ID プロバイダ インスタンスの名前を入力します。 |
| SAML メタデータ |
サードパーティの XML ベースの ID プロバイダ メタデータ ドキュメントを追加して、ID プロバイダとの信頼を確立します。
|
| Just-in-Time ユーザー プロビジョニング | Just-in-Time プロビジョニングのユーザーは、ID プロバイダから送信される SAML アサーションに基づいて、ログイン時に動的に作成および更新されます。「Workspace Access での Just-in-Time ユーザー プロビジョニングの実行」を参照してください。JIT を有効にする場合は、JIT ディレクトリのディレクトリとドメイン名を入力します。 |
| ユーザー | この ID プロバイダを使用して認証できるユーザーを含むディレクトリを選択します。 |
| ネットワーク | サービス内で構成されている既存のネットワーク範囲が表示されます。 この ID プロバイダ インスタンスに振り分けるユーザーのネットワーク範囲を、その IP アドレスに基づいて選択します。 |
| 認証方法 |
[認証方法] テキスト ボックスに、このサードパーティ ID プロバイダに関連付ける認証方法の名前を入力します。サードパーティの ID プロバイダに関連付ける複数の認証方法を入力できます。各認証方法に、認証方法を識別できるわかりやすい名前を付けます。これは、アクセス ポリシーで構成された認証名です。これは、ユーザーがログインを求められたときに表示される認証名です。 [SAML コンテキスト] テキスト ボックスで、認証方法名を、SAML 応答でサードパーティの ID プロバイダによって送信される SAML 認証コンテキストにマッピングします。ドロップダウン メニューで、一般的に使用される文字列のリストから SAML 認証コンテキスト クラス文字列を選択するか、カスタム文字列を入力します。 [説明] テキスト ボックスで、この認証方法を選択する必要があるかどうかをユーザーが識別できるようにするコンテンツを作成します。このサードパーティ ID プロバイダの認証方法がアクセス ポリシー ルールの認証選択オプションである場合は、[説明] テキスト ボックスのテキストが [認証の選択] ログイン プロンプト ページに表示されます。 このテキストは、エンド ユーザーのブラウザで指定された言語に自動的には翻訳されません。ただし、[説明] テキスト ボックスに複数の言語のコンテンツを 1 つのエントリとして作成でき、説明はログイン プロンプト ページの認証方法の下に表示されます。例: 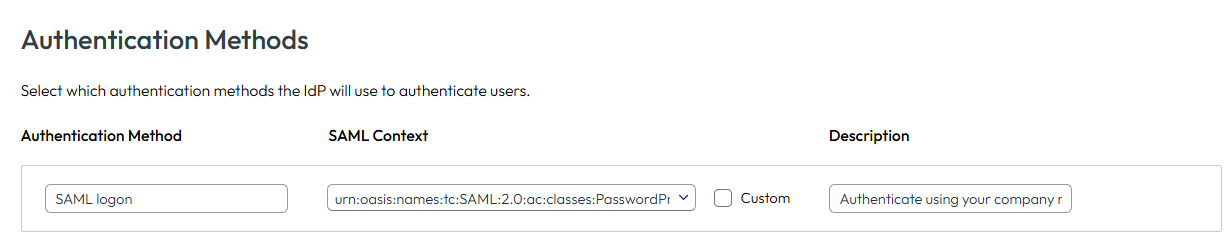 |
| シングル サインアウト構成 |
ユーザーがサードパーティ ID プロバイダ (IDP) から Workspace ONE にログインすると、2 つのセッションが開きます。1 つはサードパーティ ID プロバイダ、もう 1 つは Workspace ONE の Identity Manager サービス プロバイダで開きます。これらのセッションの有効期間は個別に管理されます。ユーザーが Workspace ONE からログアウトすると Workspace ONE セッションは閉じますが、サードパーティの IDP セッションは開いたままです。セキュリティ要件に基づき、シングル ログアウトを有効にして、両方のセッションからログアウトする、またはサードパーティの IDP セッションをそのまま維持するようにシングル ログアウトを設定することができます。 構成オプション 1
|
| SAML 署名証明書 | [サービス プロバイダ (SP) メタデータ] をクリックして、Omnissa Access の SAML サービス プロバイダのメタデータ URL を確認します。URL をコピーして保存します。この URL は、サードパーティ ID プロバイダで SAML アサーションを編集して Omnissa Access ユーザーをマッピングするときに構成されます。 |
| IdP ホスト名 | ホスト名のテキスト ボックスが表示されている場合は、ID プロバイダがリダイレクトされる認証用ホストの名前を入力します。443 以外の非標準ポートを使用している場合、ホスト名を「ホスト名:ポート」の形式で設定します。たとえば、myco.example.com:8443 のように入力します。 |
- [追加] をクリックします。
次のステップ
- コンソールで、[リソース] > [ポリシー] ページに移動し、デフォルトのアクセス ポリシーを編集してポリシー ルールを追加し、使用する認証方法として SAML 認証方法名を選択します。「Omnissa Access サービスでのアクセス ポリシーの管理」を参照してください。
- サードパーティ ID プロバイダの構成を編集して、保存した SAML 署名証明書の URL を追加します。
このページは役に立ちましたか?