將您的目錄移轉至 Omnissa Identity Service 時,您必須先將所需的使用者和群組屬性,從內部部署 Active Directory 同步至您的雲端身分識別提供者,接著再將這些屬性對應至 Omnissa Identity Service 的 SCIM 屬性。Omnissa Identity Service 需要這些屬性,才能正確識別並管理使用者和群組。
Microsoft Entra ID 所需的屬性
如果您使用 Microsoft Entra ID 作為身分識別提供者,請確認下列屬性已從 Active Directory 同步至 Entra ID,並已在 Omnissa Identity Service 的佈建應用程式中正確對應。
必要的使用者屬性 (Entra ID)
| Active Directory | Entra ID | SCIM (Omnissa Identity Service) | Omnissa 服務 |
|---|---|---|---|
| sAMAccountName (若 sAMAccountName 用作 username) | onPremisesSamAccountName | userName **附註:**您也可以選擇將 userName 對應至 Entra ID userPrincipalName。請參閱《開始進行移轉》中的〈重大考量事項〉。 | userName |
| objectId | externalId | externalId | |
| emails[type eq "work"].value | |||
| FirstName | givenName | name.givenName | firstName |
| LastName | surname | name.familyName | lastName |
| sourceAnchor | immutableId | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:adSourceAnchor | sourceAnchor |
| distinguishedName (如果用作唯一的共用識別碼) (請參閱《開始進行移轉》中的〈重大考量事項〉) | onPremisesDistinguishedName | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:distinguishedName | distinguishedName |
| objectGUID (如果 objectGUID 用作 externalId) | immutableId 或 <ad.objectGUID> (自訂屬性對應:從 Active Directory 對應 objectGUID) | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId **附註:**此對應僅供移轉使用。我們建議您在移轉完成後將其移除。 | altExternalId |
| Switch([IsSoftDeleted], "False", "True", "True", "False") | active 附註:此屬性會隱含地設定。您無需手動新增此屬性。 | active | |
| 已設定功能所需的任何其他屬性 |
附註:
- 如果您要移轉多個網域,則必須在佈建應用程式中,同時為使用者和群組新增網域屬性的對應。
- 移轉完成後,您可以從佈建應用程式中移除 urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId SCIM 屬性的對應。
必要的群組屬性 (Entra ID)
| Active Directory | Entra ID | SCIM (Omnissa Identity Service) | Omnissa 服務 |
|---|---|---|---|
| displayName | displayName | displayName | displayName |
| objectId | externalId | externalId | |
| distinguishedName (如果用作唯一的共用識別碼) (請參閱《開始進行移轉》中的〈重大考量事項〉) | onPremisesDistinguishedName | urn:ietf:params:scim:schemas:extension:ws1b:2.0:Group:distinguishedName | distinguishedName |
如何在 Entra ID 中對應其他屬性
部分屬性 (例如 distinguishedName、objectGUID 與 sAMAccountName) 無法直接在 Entra ID 使用者介面中取得。您可以使用下列方法新增這些屬性:
-
在 Microsoft Entra 管理中心中,導覽至您為了將使用者佈建至 Omnissa Identity Service 而建立的佈建應用程式。
-
選取管理 > 佈建。
-
在 [佈建] 頁面中,於對應底下,針對使用者按一下佈建 Microsoft Entra ID 使用者,或針對群組按一下佈建 Microsoft Entra ID 群組。
-
編輯啟動列中的 URL。
-
新增查詢參數:
Microsoft_AAD_Connect_Provisioning_forceSchemaEditorEnabled=true確認您將查詢參數放在 URL 片段
#之前。 -
舊 URL 應為:
https://aad.portal.azure.com/#view/Microsoft_AAD_Connect_Provisioning/… -
新 URL 應為:
https://aad.portal.azure.com/?Microsoft_AAD_Connect_Provisioning_forceSchemaEditorEnabled=true#view/Microsoft_AAD_Connect_Provisioning/…
-
-
導覽至新 URL。
-
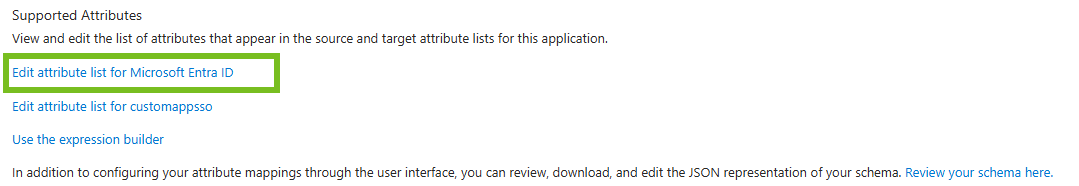
在頁面底端,選取顯示進階選項核取方塊,然後按一下編輯 Microsoft Entra ID 的屬性清單。
-
在 [編輯屬性清單] 頁面中,於表格中新增一列,並將名稱設為新的屬性。
- 針對 Active Directory 屬性 distinguishedName,請使用
onPremisesDistinguishedName。 - 針對 Active Directory 屬性 objectGUID,請使用
immutableId。 - 針對 Active Directory 屬性 sAMAccountName,請使用
onPremisesSamAccountName。
**附註:**以上為這些屬性的典型對應方式,但在您的環境中可能有所不同。您可以使用運算式建置工具來驗證您的環境中使用的對應方式。
- 針對 Active Directory 屬性 distinguishedName,請使用
-
按一下儲存。
新增屬性後,當您新增或編輯對應時,該屬性將可在來源屬性資料行中使用。
Okta 所需的屬性
如果您使用 Okta 作為身分識別提供者,請確認下列屬性已從 Active Directory 同步至 Okta,並已在 Omnissa Identity Service 的佈建應用程式中正確對應。
必要的使用者屬性 (Okta)
| Active Directory | Okta | SCIM (Omnissa Identity Service) | Omnissa 服務 |
|---|---|---|---|
| sAMAccountName (若 sAMAccountName 用作 username) | <ad.sAMAccountName> (自訂屬性對應:從 Active Directory 對應 sAMAccountName) | userName **附註:**您也可以選擇將 userName 對應至 Okta 登入識別碼。請參閱《開始進行移轉》中的〈重大考量事項〉。 | userName |
| user.email | |||
| emailType | (user.email != null && user.email != '') ? 'work' : '' | ||
| FirstName | user.firstName | name.givenName | firstName |
| LastName | user.lastName | name.familyName | lastName |
| sourceAnchor | sourceAnchor | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:adSourceAnchor | sourceAnchor |
| externalId | externalId 附註:此屬性會隱含地設定。您無需手動新增此屬性。 | externalId | |
| objectGUID (如果 objectGUID 用作 externalId) | <ad.objectGUID> (自訂屬性對應:從 Active Directory 對應 objectGUID) | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId **附註:**此對應僅供移轉使用。我們建議您在移轉完成後將其移除。 | altExternalId |
| active | active 附註:此屬性會隱含地設定。您無需手動新增此屬性。 | active | |
| distinguishedName (如果用作唯一的共用識別碼) (請參閱《開始進行移轉》中的〈重大考量事項〉) | distinguishedName | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:distinguishedName | distinguishedName |
一般 SCIM 2.0 身分識別提供者所需的屬性
如果您使用符合一般 SCIM 2.0 規範的身分識別提供者,請確認下列屬性已從 Active Directory 同步至您的身分識別提供者,並已在 Omnissa Identity Service 的佈建應用程式中正確對應。
必要的使用者屬性 (一般 SCIM 2.0 IDP)
| Active Directory | SCIM (Omnissa Identity Service) | Omnissa 服務 |
|---|---|---|
| sAMAccountName (若 sAMAccountName 用作 username) | userName **附註:**您也可以選擇將 userName 對應至雲端使用者識別碼。請參閱《開始進行移轉》中的〈重大考量事項〉。 | userName |
| emails[type eq "work"].value | ||
| FirstName | name.givenName | firstName |
| LastName | name.familyName | lastName |
| externalId | externalId | |
| objectGUID (如果 objectGUID 用作 externalId) | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId **附註:**此對應僅供移轉使用。我們建議您在移轉完成後將其移除。 | altExternalId |
| distinguishedName (如果用作唯一的共用識別碼) (請參閱《開始進行移轉》中的〈重大考量事項〉) | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:distinguishedName | distinguishedName |
| active | active |
此頁面對您有幫助嗎?