디렉토리를 Omnissa Identity Service로 마이그레이션하는 경우 필요한 사용자 및 그룹 특성을 온-프레미스 Active Directory에서 클라우드 ID 제공자로 동기화한 다음 Omnissa Identity Service에 대한 SCIM 특성에 매핑해야 합니다. 이러한 특성은 Omnissa Identity Service가 사용자 및 그룹을 올바르게 식별하고 관리하기 위해 필요합니다.
Microsoft Entra ID에 필요한 특성
Microsoft Entra ID가 ID 제공자인 경우 다음 특성이 Active Directory에서 Entra ID로 동기화되고 Omnissa Identity Service에 대한 프로비저닝 애플리케이션에서 올바르게 매핑되었는지 확인합니다.
필수 사용자 특성(Entra ID)
| Active Directory | Entra ID | SCIM (Omnissa Identity Service) | Omnissa 서비스 |
|---|---|---|---|
| sAMAccountName(sAMAccountName이 사용자 이름으로 사용되는 경우) | onPremisesSamAccountName | userName 참고: userName을 Entra ID userPrincipalName에 매핑하는 것도 옵션입니다. 마이그레이션 시작에서 "중요 고려 사항"을 참조하십시오. | userName |
| objectId | externalId | externalId | |
| emails[type eq "work"].value | 이메일 | ||
| FirstName | givenName | name.givenName | firstName |
| LastName | surname | name.familyName | lastName |
| sourceAnchor | immutableId | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:adSourceAnchor | sourceAnchor |
| distinguishedName(고유 공통 식별자로 사용되는 경우) (마이그레이션 시작에서 "중요 고려 사항" 참조) | onPremisesDistinguishedName | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:distinguishedName | distinguishedName |
| objectGUID(objectGUID가 externalId로 사용되는 경우) | immutableId 또는 <ad.objectGUID>(Active Directory에서 objectGUID에 대한 사용자 지정 특성 매핑) | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId 참고: 이 매핑은 마이그레이션에만 필요합니다. 마이그레이션이 완료된 후 제거하는 것이 좋습니다. | altExternalId |
| Switch([IsSoftDeleted], "False", "True", "True", "False") | active 참고: 이 특성은 암시적으로 설정됩니다. 수동으로 추가할 필요가 없습니다. | active | |
| 구성된 기능에 필요한 추가 특성 |
참고:
- 여러 도메인을 마이그레이션하는 경우 프로비저닝 애플리케이션에서 사용자와 그룹 모두에 대해 도메인 특성에 대한 매핑을 추가해야 합니다.
- 마이그레이션이 완료된 후 프로비저닝 애플리케이션에서 urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId SCIM 특성에 대한 매핑을 제거할 수 있습니다.
필수 그룹 특성(Entra ID)
| Active Directory | Entra ID | SCIM (Omnissa Identity Service) | Omnissa 서비스 |
|---|---|---|---|
| displayName | displayName | displayName | displayName |
| objectId | externalId | externalId | |
| distinguishedName(고유 공통 식별자로 사용되는 경우) (마이그레이션 시작에서 "중요 고려 사항" 참조) | onPremisesDistinguishedName | urn:ietf:params:scim:schemas:extension:ws1b:2.0:Group:distinguishedName | distinguishedName |
Entra ID에서 추가 특성을 매핑하는 방법
distinguishedName, objectGUID 및 sAMAccountName과 같은 특정 특성을 Entra ID 사용자 인터페이스에서 직접 사용할 수 없습니다. 다음 방법을 사용하여 이러한 특성을 추가할 수 있습니다.
-
Microsoft Entra 관리 센터에서 Omnissa Identity Service로의 사용자 프로비저닝을 위해 생성한 프로비저닝 애플리케이션으로 이동합니다.
-
관리 > 프로비저닝을 선택합니다.
-
[프로비저닝] 페이지의 매핑 아래에서 사용자의 경우 Microsoft Entra ID 사용자 프로비저닝을, 그룹의 경우 Microsoft Entra ID 그룹 프로비저닝을 클릭합니다.
-
실행 표시줄에서 URL을 편집합니다.
-
다음 쿼리 매개 변수를 추가합니다.
Microsoft_AAD_Connect_Provisioning_forceSchemaEditorEnabled=trueURL 조각
#앞에 쿼리 매개 변수를 배치해야 합니다. -
이전 URL은 다음과 같아야 합니다.
https://aad.portal.azure.com/#view/Microsoft_AAD_Connect_Provisioning/… -
새 URL은 다음과 같아야 합니다.
https://aad.portal.azure.com/?Microsoft_AAD_Connect_Provisioning_forceSchemaEditorEnabled=true#view/Microsoft_AAD_Connect_Provisioning/…
-
-
새 URL로 이동합니다.
-
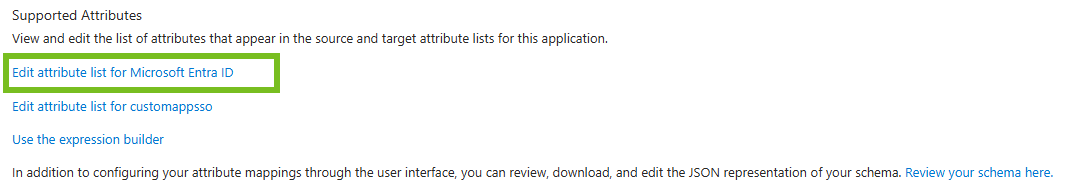
페이지 하단에서 고급 옵션 표시 확인란을 선택한 다음 Microsoft Entra ID에 대한 특성 목록 편집을 클릭합니다.
-
[특성 목록 편집] 페이지에서 이름이 새 특성으로 설정된 새 행을 표에 추가합니다.
- Active Directory 특성 distinguishedName의 경우
onPremisesDistinguishedName을 사용합니다. - Active Directory 특성 objectGUID의 경우
immutableId를 사용합니다. - Active Directory 특성 sAMAccountName의 경우
onPremisesSamAccountName을 사용합니다.
참고: 이는 해당 특성에 대한 일반적인 매핑이지만 사용자 환경에서는 다를 수 있습니다. 표현식 작성기를 사용하여 환경에서 사용되는 매핑을 확인할 수 있습니다.
- Active Directory 특성 distinguishedName의 경우
-
저장을 클릭합니다.
특성을 추가한 후에는 매핑을 추가하거나 편집할 때 소스 특성 열에서 사용할 수 있습니다.
Okta에 필요한 특성
Okta가 ID 제공자인 경우 다음 특성이 Active Directory에서 Okta로 동기화되고 Omnissa Identity Service에 대한 프로비저닝 애플리케이션에서 올바르게 매핑되었는지 확인합니다.
필수 사용자 특성(Okta)
| Active Directory | Okta | SCIM (Omnissa Identity Service) | Omnissa 서비스 |
|---|---|---|---|
| sAMAccountName(sAMAccountName이 사용자 이름으로 사용되는 경우) | <ad.sAMAccountName>(Active Directory에서 sAMAccountName에 대한 사용자 지정 특성 매핑) | userName 참고: userName을 Okta 로그인 식별자에 매핑하는 것도 옵션입니다. 마이그레이션 시작에서 "중요 고려 사항"을 참조하십시오. | userName |
| user.email | 이메일 | 이메일 | |
| emailType | (user.email != null && user.email != '') ? 'work' : '' | 이메일 | |
| FirstName | user.firstName | name.givenName | firstName |
| LastName | user.lastName | name.familyName | lastName |
| sourceAnchor | sourceAnchor | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:adSourceAnchor | sourceAnchor |
| externalId | externalId 참고: 이 특성은 암시적으로 설정됩니다. 수동으로 추가할 필요가 없습니다. | externalId | |
| objectGUID(objectGUID가 externalId로 사용되는 경우) | <ad.objectGUID>(Active Directory에서 objectGUID에 대한 사용자 지정 특성 매핑) | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId 참고: 이 매핑은 마이그레이션에만 필요합니다. 마이그레이션이 완료된 후 제거하는 것이 좋습니다. | altExternalId |
| active | active 참고: 이 특성은 암시적으로 설정됩니다. 수동으로 추가할 필요가 없습니다. | active | |
| distinguishedName(고유 공통 식별자로 사용되는 경우) (마이그레이션 시작에서 "중요 고려 사항" 참조) | distinguishedName | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:distinguishedName | distinguishedName |
일반 SCIM 2.0 ID 제공자에 대한 필수 특성
일반 SCIM 2.0 준수 ID 제공자를 사용하는 경우 다음 특성이 Active Directory에서 ID 제공자로 동기화되고 Omnissa Identity Service에 대한 프로비저닝 애플리케이션에서 올바르게 매핑되었는지 확인합니다.
필수 사용자 특성(일반 SCIM 2.0 IDP)
| Active Directory | SCIM (Omnissa Identity Service) | Omnissa 서비스 |
|---|---|---|
| sAMAccountName(sAMAccountName이 사용자 이름으로 사용되는 경우) | userName 참고: userName을 클라우드 사용자 식별자에 매핑하는 것도 옵션입니다. 마이그레이션 시작에서 "중요 고려 사항"을 참조하십시오. | userName |
| emails[type eq "work"].value | 이메일 | |
| FirstName | name.givenName | firstName |
| LastName | name.familyName | lastName |
| externalId | externalId | |
| objectGUID(objectGUID가 externalId로 사용되는 경우) | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId 참고: 이 매핑은 마이그레이션에만 필요합니다. 마이그레이션이 완료된 후 제거하는 것이 좋습니다. | altExternalId |
| distinguishedName(고유 공통 식별자로 사용되는 경우) (마이그레이션 시작에서 "중요 고려 사항" 참조) | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:distinguishedName | distinguishedName |
| active | active |
이 페이지가 도움이 되었나요?