Al migrar su directorio a Omnissa Identity Service, debe sincronizar los atributos de usuario y grupo necesarios desde su Active Directory local a su proveedor de identidad en la nube y, a continuación, asignarlos a los atributos SCIM para Omnissa Identity Service. Estos atributos son necesarios para que Omnissa Identity Service identifique y administre correctamente a los usuarios y grupos.
Atributos requeridos para Microsoft Entra ID
Si Microsoft Entra ID es su proveedor de identidad, asegúrese de que los siguientes atributos se sincronicen de Active Directory a Entra ID y se asignen correctamente en la aplicación de aprovisionamiento para Omnissa Identity Service.
Atributos de usuario requeridos (Entra ID)
| Active Directory | Entra ID | SCIM (Omnissa Identity Service) | Servicios de Omnissa |
|---|---|---|---|
| sAMAccountName, si se utiliza sAMAccountName como nombre de usuario | onPremisesSamAccountName | userName Nota: También es posible asignar userName al atributo userPrincipalName de Entra ID. Consulte "Consideraciones críticas" en la sección Introducción a la migración. | userName |
| objectId | externalId | externalId | |
| emails[type eq "work"].value | |||
| FirstName | givenName | name.givenName | firstName |
| LastName | surname | name.familyName | lastName |
| sourceAnchor | immutableId | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:adSourceAnchor | sourceAnchor |
| distinguishedName, si se utiliza como identificador único y común (Consulte "Consideraciones críticas" en la sección Introducción a la migración) | onPremisesDistinguishedName | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:distinguishedName | distinguishedName |
| objectGUID, si se utiliza objectGUID como externalId | immutableId o <ad.objectGUID> (asignación del atributo personalizado objectGUID de Active Directory) | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId Nota: Esta asignación solo es necesaria para la migración. Le recomendamos que la elimine una vez completada la migración. | altExternalId |
| Switch([IsSoftDeleted], "False", "True", "True", "False") | active Nota: Este atributo se establece implícitamente. No es necesario que lo agregue manualmente. | active | |
| Cualquier atributo adicional necesario para las funciones configuradas |
Nota:
- Si va a migrar varios dominios, debe agregar la asignación del atributo de dominio tanto para usuarios como para grupos en la aplicación de aprovisionamiento.
- Puede eliminar la asignación del atributo SCIM urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId de la aplicación de aprovisionamiento una vez completada la migración.
Atributos de grupo requeridos (Entra ID)
| Active Directory | Entra ID | SCIM (Omnissa Identity Service) | Servicios de Omnissa |
|---|---|---|---|
| displayName | displayName | displayName | displayName |
| objectId | externalId | externalId | |
| distinguishedName, si se utiliza como identificador único y común (Consulte "Consideraciones críticas" en la sección Introducción a la migración) | onPremisesDistinguishedName | urn:ietf:params:scim:schemas:extension:ws1b:2.0:Group:distinguishedName | distinguishedName |
Cómo asignar atributos adicionales en Entra ID
Algunos atributos, como distinguishedName, objectGUID y sAMAccountName, no están disponibles directamente en la interfaz de usuario de Entra ID. Utilice el siguiente método para agregarlos:
-
En el Centro de administración de Microsoft Entra, desplácese hasta la aplicación de aprovisionamiento que creó para aprovisionar usuarios a Omnissa Identity Service.
-
Seleccione Administrar > Aprovisionamiento.
-
En la página Aprovisionamiento, en la sección Asignaciones, haga clic en Aprovisionar usuarios de Microsoft Entra ID para los usuarios o en Aprovisionar grupos de Microsoft Entra ID para los grupos.
-
Edite la URL en la barra de inicio.
-
Agregue el parámetro de consulta:
Microsoft_AAD_Connect_Provisioning_forceSchemaEditorEnabled=trueAsegúrese de colocar el parámetro de la consulta antes del fragmento de URL
#. -
La URL anterior debe ser:
https://aad.portal.azure.com/#view/Microsoft_AAD_Connect_Provisioning/… -
La nueva URL debe ser:
https://aad.portal.azure.com/?Microsoft_AAD_Connect_Provisioning_forceSchemaEditorEnabled=true#view/Microsoft_AAD_Connect_Provisioning/…
-
-
Desplácese hasta la nueva URL.
-
En la parte inferior de la página, seleccione la casilla de verificación Mostrar opciones avanzadas y, a continuación, haga clic en Editar lista de atributos de Microsoft Entra ID.
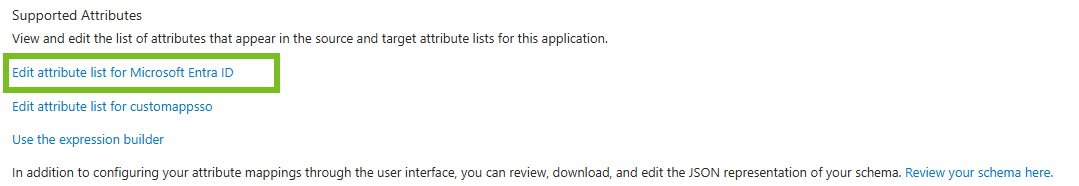
-
En la página Editar lista de atributos, agregue una nueva fila a la tabla con Nombre establecido en el nuevo atributo.
- Para el atributo distinguishedName de Active Directory, utilice
onPremisesDistinguishedName. - Para el atributo objectGUID de Active Directory, utilice
immutableId. - Para el atributo sAMAccountName de Active Directory, utilice
onPremisesSamAccountName.
Nota: Estas son las asignaciones típicas para estos atributos, pero pueden ser diferentes en su entorno. Puede utilizar el generador de expresiones para verificar las asignaciones utilizadas en su entorno.
- Para el atributo distinguishedName de Active Directory, utilice
-
Haga clic en Guardar.
Después de agregar el atributo, este estará disponible en la columna Atributo de origen cuando se agregue o edite una asignación.
Atributos requeridos para Okta
Si Okta es su proveedor de identidad, asegúrese de que los siguientes atributos se sincronicen de Active Directory a Okta y se asignen correctamente en la aplicación de aprovisionamiento para Omnissa Identity Service.
Atributos de usuario requeridos (Okta)
| Active Directory | Okta | SCIM (Omnissa Identity Service) | Servicios de Omnissa |
|---|---|---|---|
| sAMAccountName, si se utiliza sAMAccountName como nombre de usuario | <ad.sAMAccountName> (asignación del atributo personalizado sAMAccountName de Active Directory) | userName Nota: También es posible asignar el nombre de usuario al identificador de inicio de sesión de Okta. Consulte "Consideraciones críticas" en la sección Introducción a la migración. | userName |
| user.email | |||
| emailType | (user.email != null && user.email != '') ? 'work' : '' | ||
| FirstName | user.firstName | name.givenName | firstName |
| LastName | user.lastName | name.familyName | lastName |
| sourceAnchor | sourceAnchor | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:adSourceAnchor | sourceAnchor |
| externalId | externalId Nota: Este atributo se establece implícitamente. No es necesario que lo agregue manualmente. | externalId | |
| objectGUID, si se utiliza objectGUID como externalId | <ad.objectGUID> (asignación del atributo personalizado objectGUID de Active Directory) | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId Nota: Esta asignación solo es necesaria para la migración. Le recomendamos que la elimine una vez completada la migración. | altExternalId |
| active | active Nota: Este atributo se establece implícitamente. No es necesario que lo agregue manualmente. | active | |
| distinguishedName, si se utiliza como identificador único y común (Consulte "Consideraciones críticas" en la sección Introducción a la migración) | distinguishedName | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:distinguishedName | distinguishedName |
Atributos requeridos para proveedores de identidad genéricos SCIM 2.0
Si utiliza un proveedor de identidad genérico compatible con SCIM 2.0, asegúrese de que los siguientes atributos se sincronicen de Active Directory a su proveedor de identidad y se asignen correctamente en la aplicación de aprovisionamiento para Omnissa Identity Service.
Atributos de usuario requeridos (IDP genéricos SCIM 2.0)
| Active Directory | SCIM (Omnissa Identity Service) | Servicios de Omnissa |
|---|---|---|
| sAMAccountName, si se utiliza sAMAccountName como nombre de usuario | userName Nota: También es posible asignar el nombre de usuario al identificador de usuario en la nube. Consulte "Consideraciones críticas" en la sección Introducción a la migración. | userName |
| emails[type eq "work"].value | ||
| FirstName | name.givenName | firstName |
| LastName | name.familyName | lastName |
| externalId | externalId | |
| objectGUID, si se utiliza objectGUID como externalId | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId Nota: Esta asignación solo es necesaria para la migración. Le recomendamos que la elimine una vez completada la migración. | altExternalId |
| distinguishedName, si se utiliza como identificador único y común (Consulte "Consideraciones críticas" en la sección Introducción a la migración) | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:distinguishedName | distinguishedName |
| active | active |
¿Le resultó útil esta página?