Sie können eine Zugriffsrichtlinienregel konfigurieren, um Benutzern eine Auswahl an Authentifizierungsmethoden anzubieten. Anstatt eine feste Abfolge von Methoden zu erhalten, wählen Benutzer die Authentifizierungsmethode, die sie verwenden möchten, aus den von Ihnen konfigurierten Optionen aus. Diese Flexibilität ermöglicht es den Benutzern, sich mit einer alternativen Methode anzumelden, wenn sie nicht in der Lage sind, auf eine der Methoden zuzugreifen.
Sie können eine Auswahl an Authentifizierungsmethoden auf einer der beiden Position in einer Regel anbieten.
-
Erster Faktor: Nachdem der Benutzer seinen Bezeichner eingegeben hat, wird die Seite „Authentifizierung auswählen“ angezeigt und der Benutzer wählt die zu verwendende Authentifizierungsmethode aus.
-
Zweiter Faktor: Der Benutzer schließt die Authentifizierung des ersten Faktors ab, dann wird die Seite „Authentifizierung auswählen“ angezeigt und der Benutzer wählt die Authentifizierungsmethode aus, die für die Authentifizierung des zweiten Faktors verwendet werden soll.
Sie können auch die Authentifizierungsverkettung in einer Zugriffsrichtlinie so konfigurieren, dass Benutzer Anmeldeinformationen über mehr als eine Authentifizierungsmethode übergeben müssen, bevor sie sich anmelden können. Werden zwei Authentifizierungsbedingungen in einer Regel konfiguriert, muss der Benutzer auf beide Authentifizierungsanforderungen korrekt reagieren. Eine Regel kann die Verkettung mit einer Auswahl von Methoden am ersten oder zweiten Faktor oder an beiden kombinieren.
Wenn Sie eine Authentifizierungsmethode eines externen Identitätsanbieters als Anmeldeoption auswählen, wird der Name der Authentifizierungsmethode, den Sie für die externe Identitätsanbieter-Instanz in der Omnissa Access-Konsole konfiguriert haben, auf der Anmeldeseite „Authentifizierung auswählen“ angezeigt. Die Beschreibung, die Sie für die externe Authentifizierungsmethode eingegeben haben, wird unter der Option „Authentifizierungsmethode“ angezeigt. Weitere Informationen finden Sie unter Hinzufügen und Konfigurieren einer externen SAML-Identitätsanbieter-Instanz in Omnissa Access.
Hinweis: Wenn sich Benutzer mit einer Zugriffsrichtlinie anmelden, die mehrere Authentifizierungsmethoden bietet, müssen sie ihre bevorzugte Authentifizierungsoption auswählen. Die ausgewählte Option wird nicht gespeichert.
Beispiel: Auswahl der Authentifizierung bei zweitem Faktor
Ein Beispiel dafür, wie eine Authentifizierungsrichtlinie eingerichtet werden kann, um Benutzern eine Auswahl an Authentifizierungsmethoden zu geben, ist eine Richtlinie mit zwei Regeln.
-
Regel 1 ist für jeden Benutzer aus dem INTERNEN NETZWERK konfiguriert, um sich mit dem Kennwort UND Omnissa Pass ODER RADIUS ODER RSA zu authentifizieren.
-
Regel 2 ist für jeden Benutzer aus einem EXTERNEN NETZWERK konfiguriert, um sich mit dem Kennwort UND Zertifikat (Cloud-Bereitstellung) ODER Mobiles SSO (für iOS) ODER OIDC-Anmeldung zu authentifizieren.
Auf der Anmeldeseite werden die Anmeldemethoden aufgelistet, und der Benutzer wählt die Methode aus, die er verwenden möchte.
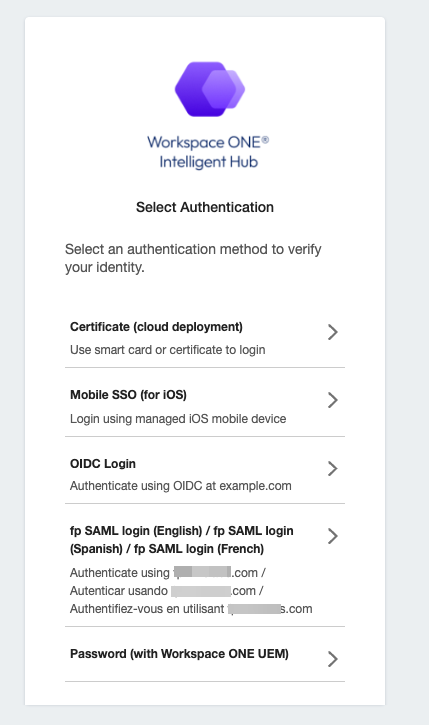
Die Anmeldeerfahrung lautet wie folgt.
-
Der Benutzer gibt erfolgreich seine Anmeldedaten für die erste angeforderte Authentifizierungsmethode ein. Daraufhin wird die Seite Authentifizierung auswählen angezeigt, auf der der Benutzer aufgefordert wird, eine zweite Authentifizierungsmethode auszuwählen.
-
Der Benutzer wählt eine für sein Gerät verfügbare Authentifizierungsmethode aus.
-
Nach Auswahl der Authentifizierungsmethode gibt der Benutzer entweder seine Anmeldedaten ein oder wird bei der zertifikatsbasierten Authentifizierung sofort authentifiziert. Wenn ein Benutzer die falsche Methode auswählt, kann er im Browser auf Zurück klicken, um zur Seite Authentifizierung auswählen zurückzukehren. Bei der zertifikatsbasierten Authentifizierung, bei der keine Anmeldedaten abgefragt werden, können Benutzer jedoch nicht zur Seite Authentifizierung auswählen zurückkehren.
Beispiel: Auswahl der Authentifizierung bei ersten Faktor
Ein Beispiel dafür, wie eine Authentifizierungsrichtlinie eingerichtet werden kann, um Benutzern eine Auswahl an Authentifizierungsmethoden des ersten Faktors zu geben, ist eine Richtlinie mit zwei Regeln.
-
Regel 1 ist für jeden Benutzer aus dem INTERNEN NETZWERK konfiguriert, um sich mit dem Kennwort ODER Omnissa Pass zu authentifizieren.
-
Regel 2 ist für jeden Benutzer aus einem EXTERNEN NETZWERK konfiguriert, um sich mit Omnissa Pass ODER FIDO2 zu authentifizieren.
Die Anmeldeerfahrung lautet wie folgt.
-
Der Benutzer gibt seinen Bezeichner auf der Anmeldeseite ein.
-
Daraufhin wird die Seite Authentifizierung auswählen angezeigt, auf der der Benutzer aufgefordert wird, eine Authentifizierungsmethode des ersten Faktors auszuwählen.
-
Der Benutzer wählt eine verfügbare Authentifizierungsmethode aus und gibt seine Anmeldedaten für diese Methode ein.
-
Wenn die Regel auch eine Authentifizierungsmethode für den zweitem Faktor konfiguriert, wird der Benutzer zur Eingabe dieser Methode aufgefordert. Andernfalls wird der Benutzer angemeldet.
Voraussetzungen
- Die von Ihrer Organisation unterstützten Authentifizierungsmethoden werden in Omnissa Access konfiguriert und aktiviert.
- Netzwerkbereiche definierter IP-Adressen wurden erstellt und den Identitätsanbietern zugewiesen.
Vorgehensweise
-
Klicken Sie in der Omnissa Access-Konsole auf der Seite Ressourcen > Richtlinien auf Richtlinie hinzufügen, um eine Richtlinie hinzuzufügen, oder bearbeiten Sie die Standardrichtlinie oder eine vorhandene benutzerdefinierte App-Richtlinie.
-
Fahren Sie mit der Seite Konfiguration des Assistenten „Richtlinie hinzufügen“ oder „Richtlinie bearbeiten“ fort.
-
Klicken Sie auf Richtlinienregel hinzufügen.
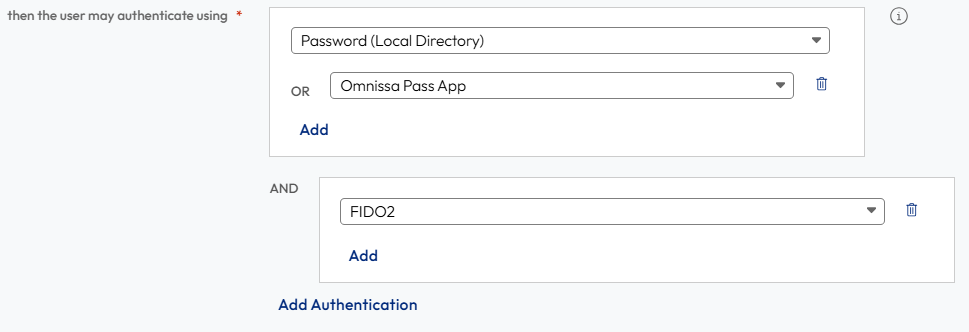
Option Beschreibung Ist der Netzwerkbereich eines Benutzers Wählen Sie den Netzwerkbereich aus. und der Benutzer auf Inhalt zugreift von Wählen Sie den Gerätetyp, den diese Regel verwaltet. und Benutzer gehört zu Gruppen Wählen Sie die Gruppe aus, für die diese Regel gilt. Dann diese Aktion ausführen Wählen Sie Authentifizieren verwendet... aus. kann sich der Benutzer anschließend authentifizieren mit Konfigurieren Sie die Reihenfolge der Authentifizierungsmethoden. Wählen Sie die Authentifizierungsmethode, die zuerst angewendet werden soll. Um Benutzern eine Auswahl an Authentifizierungsmethoden bereitzustellen, klicken Sie auf Hinzufügen und wählen Sie in den Zeilen ODER eine oder mehrere alternative Authentifizierungsmethoden aus.
Damit sich Benutzer über eine zweite Authentifizierungsmethode authentifizieren müssen, klicken Sie auf Authentifizierung hinzufügen und wählen Sie im Dropdown-Menü eine Authentifizierungsmethode aus. Um Benutzern eine Auswahl an Authentifizierungsmethoden bereitzustellen, klicken Sie auf Hinzufügen und wählen Sie in den Zeilen ODER eine oder mehrere alternative Authentifizierungsmethoden aus.
Beispiel:
Wenn die vorherige Methode fehlschlägt oder nicht zutrifft, dann (Optional) Konfigurieren Sie Fallback-Authentifizierungsmethoden. Erneute Authentifizierung nach Wählen Sie die Dauer der Sitzung aus, nach der sich die Benutzer erneut authentifizieren müssen. -
(Optional) Erstellen Sie unter Erweiterte Eigenschaften eine benutzerdefinierte Meldung über einen verweigerten Zugriff, die beim Fehlschlagen der Benutzerauthentifizierung angezeigt wird. Es stehen Ihnen dabei bis zu 4000 Zeichen zur Verfügung. Das entspricht etwa 650 Wörtern. Wenn Sie Benutzer an eine andere Seite weiterleiten möchten, geben Sie im Feld Benutzerdefinierter Fehler-Link die URL-Link-Adresse ein. Geben Sie im Textfeld Benutzerdefinierter Fehler-Link den Text ein, um den benutzerdefinierten Fehler-Linkt zu beschreiben. Dieser Text stellt den Link dar. Wird dieses Feld leer gelassen, wird das Wort „Fortfahren“ als Link angezeigt.
-
Klicken Sie auf Speichern.
-
Klicken Sie auf Richtlinienregel hinzufügen und fahren Sie mit der Konfiguration der Regeln fort, um bei einem Authentifizierungsfehler zu einer anderen Regel zu wechseln.
-
Nachdem Sie die letzte Regel in der Richtlinie konfiguriert haben, deaktivieren Sie die Option Wenn die Authentifizierung fehlschlägt, fahren Sie mit der nächsten Regel fort.
Nachdem die benutzerdefinierte Richtlinie konfiguriert wurde, wählen Sie die Apps aus, die der Richtlinie zugeordnet werden sollen. Weitere Informationen finden Sie im Abschnitt Hinzufügen von Richtlinien für Web- oder virtuelle Apps in Omnissa Access, Zuweisen von Apps zu benutzerdefinierten Zugriffsrichtlinien.
War diese Seite hilfreich?