Durch Hinzufügen und Konfigurieren von neuen SAML-Identitätsanbieter-Instanzen für Ihre Omnissa Access-Bereitstellung können Sie Hochverfügbarkeit bereitstellen, zusätzliche Benutzerauthentifizierungsmethoden unterstützen und höhere Flexibilität bei der Verwaltung des Benutzerauthentifizierungsvorgangs auf der Basis von Benutzer-IP-Adressbereichen erlangen.
Voraussetzungen
Führen Sie die folgenden Schritte aus, bevor Sie die externe Identitätsanbieter-Instanz hinzufügen.
- Vergewissern Sie sich, dass die externen Instanzen SAML 2.0-konform sind und dass der Omnissa Access-Dienst die externe Instanz erreichen kann.
- Koordinieren Sie die Integration mit dem externen Identitätsanbieter. Je nach Identitätsanbieter müssen Sie möglicherweise beide Einstellungen gemeinsam konfigurieren.
- Beziehen Sie die geeigneten Metadateninformationen für die externe Instanz, die Sie beim Konfigurieren des Identitätsanbieters in der Omnissa Access-Konsole hinzufügen müssen. Die Metadateninformationen, die Sie von der externen Instanz erhalten, sind entweder die URL zu den Metadaten oder die Metadaten selbst.
Vorgehensweise
-
Klicken Sie in der Omnissa Access-Konsole auf der Seite Integration > Identitätsanbieter auf HINZUFÜGEN und wählen Sie SAML-IDP aus.
-
Konfigurieren Sie die folgenden Einstellungen.
| Formularelement | Beschreibung |
|---|---|
| Name des Identitätsanbieters | Geben Sie einen Namen für diese Identitätsanbieter-Instanz ein. |
| SAML-Metadaten |
Fügen Sie das XML-basierte Metadatendokument des externen Identitätsanbieters hinzu, um eine Vertrauensstellung zum Identitätsanbieter aufzubauen.
|
| Just-in-Time-Benutzerbereitstellung | Mit der Just-in-Time-Bereitstellung erstellte Benutzer werden erstellt und dynamisch aktualisiert, wenn sich der Benutzer auf der Basis von SAML-Assertionen, die durch den Identitätsanbieter gesendet werden, anmeldet. Siehe Funktionsweise der Just-in-Time-Benutzerbereitstellung in Workspace Access. Wenn Sie JIT aktivieren, geben Sie das Verzeichnis und den Domänennamen für das JIT-Verzeichnis ein. |
| Benutzer | Wählen Sie die Verzeichnisse mit den Benutzern aus, die sich mit diesem Identitätsanbieter authentifizieren können. |
| Netzwerk | Die im Dienst konfigurierten vorhandenen Netzwerkbereiche werden aufgeführt. Wählen Sie die Netzwerkbereiche der Benutzer anhand ihrer IP-Adressen aus, die Sie zu dieser Identitätsanbieter-Instanz für die Authentifizierung umleiten möchten. |
| Authentifizierungsmethode |
Geben Sie im Textfeld Authentifizierungsmethode den Namen der Authentifizierungsmethode ein, die diesem externen Identitätsanbieter zugeordnet werden soll. Sie können mehrere Authentifizierungsmethoden eingeben, um sie dem Identitätsanbieter eines Drittanbieters zuzuordnen. Geben Sie jeder Authentifizierungsmethode einen Anzeigenamen, der die Authentifizierungsmethode identifiziert. Dies ist der in der Zugriffsrichtlinie konfigurierte Authentifizierungsname. Dies ist der Authentifizierungsname, der angezeigt wird, wenn Benutzer zur Anmeldung aufgefordert werden. Ordnen Sie im Textfeld SAML-Kontext den Namen der Authentifizierungsmethode dem SAML-Authentifizierungskontext zu, der vom externen Identitätsanbieter in der SAML-Antwort gesendet wird. Wählen Sie im Dropdown-Menü eine Zeichenfolge für die SAML-Authentifizierungskontextklasse in der Liste der häufig verwendeten Zeichenfolgen aus oder geben Sie eine benutzerdefinierte Zeichenfolge ein. Geben Sie im Textfeld Beschreibung den Inhalt ein, damit der Benutzer erkennen kann, ob er diese Authentifizierungsmethode auswählen sollte. Der Text im Textfeld Beschreibung wird auf der Seite mit der Anmeldeaufforderung „Authentifizierung auswählen“ angezeigt, wenn es sich bei dieser Authentifizierungsmethode eines externen Identitätsanbieters um eine Authentifizierungsoption in einer Zugriffsrichtlinienregel handelt. Dieser Text wird nicht automatisch in die vom Browser des Endbenutzers angegebenen Sprachen übersetzt. Sie können den Inhalt jedoch in mehreren Sprachen als einen einzigen Eintrag im Textfeld „Beschreibung“ verfassen, und die Beschreibung wird unter der Authentifizierungsmethode auf der Anmeldeaufforderungsseite angezeigt. Beispiel: 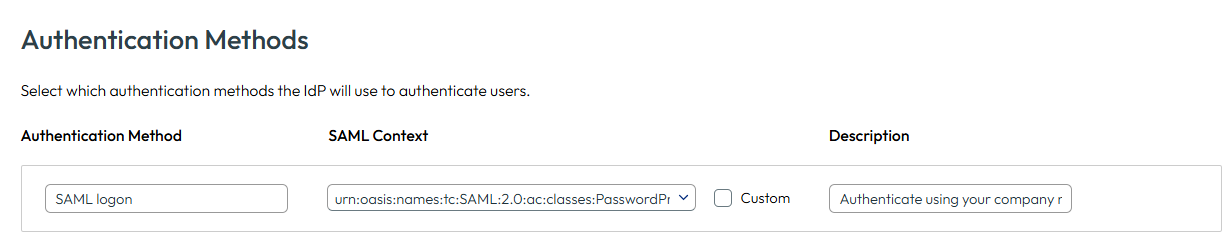 |
| Konfiguration der einmaligen Abmeldung |
Wenn sich Benutzer bei Workspace ONE über einen externen Identitätsanbieter (IDP) anmelden, werden zwei Sitzungen geöffnet, eine über den externen Identitätsanbieter und die zweite über den Identity Manager-Dienstanbieter für Workspace ONE. Die Lebensdauer dieser Sitzungen wird unabhängig verwaltet. Wenn Benutzer sich bei Workspace ONE abmelden, wird die Workspace ONE-Sitzung geschlossen, aber die Sitzung eines externen Identitätsanbieters ist möglicherweise immer noch geöffnet. Je nach Ihren Sicherheitsanforderungen können Sie die einmalige Abmeldung aktivieren und sie für die Abmeldung von beiden Sitzungen konfigurieren, oder Sie können die Sitzung eines externen Identitätsanbieters beibehalten. Konfigurationsoption 1
|
| SAML-Signaturzertifikat | Klicken Sie auf Metadaten des Dienstanbieters, um die URL zur Metadaten-URL des Omnissa Access-SAML-Dienstanbieters anzuzeigen. Kopieren und speichern Sie die URL. Diese URL wird konfiguriert, wenn Sie die SAML-Assertion im externen Identitätsanbieter so bearbeiten, dass Omnissa Access-Benutzer zugeordnet werden können. |
| IdP-Hostname | Wenn das Textfeld „Hostname“ angezeigt wird, geben Sie den Hostnamen ein, an den der Identitätsanbieter für die Authentifizierung umgeleitet wird. Wenn Sie einen anderen Nicht-Standardport als 443 verwenden, können Sie den Hostnamen als „Hostname:Port“ einstellen. Beispiel: myco.example.com:8443. |
- Klicken Sie auf Hinzufügen.
Nächste Schritte
- Navigieren Sie in der Konsole zur Seite „Ressourcen“ > „Richtlinien“ und bearbeiten Sie die Standardzugriffsrichtlinie, um eine Richtlinienregel hinzuzufügen und den Namen der SAML-Authentifizierungsmethode als zu verwendende Authentifizierungsmethode auszuwählen. Weitere Informationen finden Sie unter Verwalten von Zugriffsrichtlinien im Omnissa Access-Dienst.
- Bearbeiten Sie die Identitätsanbieterkonfiguration Dritter so, dass die von Ihnen gespeicherte URL des SAML-Signaturzertifikats hinzugefügt wird.
War diese Seite hilfreich?