Lors de la migration de votre annuaire vers Omnissa Identity Service, vous devez synchroniser les attributs d'utilisateur et de groupe requis depuis Active Directory sur site vers votre fournisseur d'identité cloud, puis les mapper aux attributs SCIM pour Omnissa Identity Service. Ces attributs sont nécessaires pour qu'Omnissa Identity Service identifie et gère correctement les utilisateurs et les groupes.
Attributs requis pour Microsoft Entra ID
Si Microsoft Entra ID est votre fournisseur d'identité, assurez-vous que les attributs suivants sont synchronisés d'Active Directory vers Entra ID et correctement mappés dans l'application de provisionnement pour Omnissa Identity Service.
Attributs d'utilisateur requis (Entra ID)
| Active Directory | Entra ID | SCIM (Omnissa Identity Service) | Services Omnissa |
|---|---|---|---|
| sAMAccountName, si sAMAccountName est utilisé comme nom d'utilisateur | onPremisesSamAccountName | userName Remarque : le mappage d'userName à Entra ID userPrincipalName est également une option. Reportez-vous à la section « Considérations critiques » de Prise en main de la migration. | userName |
| objectId | externalId | externalId | |
| emails[type eq "work"].value | |||
| FirstName | givenName | name.givenName | firstName |
| LastName | surname | name.familyName | lastName |
| sourceAnchor | immutableId | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:adSourceAnchor | sourceAnchor |
| distinguishedName, s'il est utilisé comme identifiant unique commun Reportez-vous à la section « Considérations critiques » de Prise en main de la migration | onPremisesDistinguishedName | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:distinguishedName | distinguishedName |
| objectGUID, si objectGUID est utilisé comme externalId | immutableId ou <ad.objectGUID> (mappage d'attributs personnalisés objectGUID à partir d'Active Directory) | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId Remarque : ce mappage n'est requis que pour la migration. Nous vous recommandons de le supprimer une fois la migration terminée. | altExternalId |
| Switch([IsSoftDeleted], "False", "True", "True", "False") | active Remarque : cet attribut est défini implicitement. Vous n'avez pas besoin de l'ajouter manuellement. | active | |
| Tous les attributs supplémentaires requis pour les fonctionnalités configurées |
Remarque :
- Si vous migrez plusieurs domaines, vous devez ajouter le mappage de l'attribut de domaine pour les utilisateurs et les groupes dans l'application de provisionnement.
- Vous pouvez supprimer le mappage de l'attribut SCIM urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId de l'application de provisionnement une fois la migration terminée.
Attributs de groupe requis (Entra ID)
| Active Directory | Entra ID | SCIM (Omnissa Identity Service) | Services Omnissa |
|---|---|---|---|
| displayName | displayName | displayName | displayName |
| objectId | externalId | externalId | |
| distinguishedName, s'il est utilisé comme identifiant unique commun Reportez-vous à la section « Considérations critiques » de Prise en main de la migration | onPremisesDistinguishedName | urn:ietf:params:scim:schemas:extension:ws1b:2.0:Group:distinguishedName | distinguishedName |
Comment mapper des attributs supplémentaires dans Entra ID
Certains attributs tels que distinguishedName, objectGUID et sAMAccountName ne sont pas directement disponibles dans l'interface utilisateur d'Entra ID. Vous pouvez utiliser la méthode suivante pour ajouter ces attributs :
-
Dans le centre d'administration de Microsoft Entra, accédez à l'application de provisionnement créée pour le provisionnement des utilisateurs dans Omnissa Identity Service.
-
Sélectionnez Gérer > Provisionnement.
-
Sur la page Provisionnement, sous Mappages, cliquez sur Provisionner des utilisateurs Microsoft Entra ID pour les utilisateurs ou Provisionner des groupes Microsoft Entra ID pour les groupes.
-
Modifiez l'URL dans la barre de lancement.
-
Ajoutez le paramètre de requête :
Microsoft_AAD_Connect_Provisioning_forceSchemaEditorEnabled=trueVeillez à placer le paramètre de requête avant le fragment
#de l'URL. -
L'ancienne URL doit être :
https://aad.portal.azure.com/#view/Microsoft_AAD_Connect_Provisioning/… -
La nouvelle URL doit être :
https://aad.portal.azure.com/?Microsoft_AAD_Connect_Provisioning_forceSchemaEditorEnabled=true#view/Microsoft_AAD_Connect_Provisioning/…
-
-
Accédez à la nouvelle URL.
-
En bas de la page, cochez la case Afficher les options avancées, puis cliquez sur Modifier la liste d'attributs pour Microsoft Entra ID.
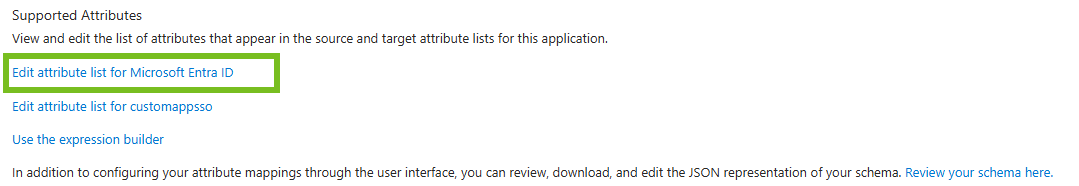
-
Sur la page Modifier la liste d'attributs, ajoutez une nouvelle ligne au tableau avec Nom défini sur le nouvel attribut.
- Pour l'attribut distinguishedName d'Active Directory, utilisez
onPremisesDistinguishedName. - Pour l'attribut objectGUID d'Active Directory, utilisez
immutableId. - Pour l'attribut sAMAccountName d'Active Directory, utilisez
onPremisesSamAccountName.
Remarque : il s'agit des mappages typiques de ces attributs, mais ils peuvent être différents dans votre environnement. Vous pouvez utiliser le générateur d'expressions pour vérifier les mappages utilisés dans votre environnement.
- Pour l'attribut distinguishedName d'Active Directory, utilisez
-
Cliquez sur Enregistrer.
Une fois que vous avez ajouté l'attribut, il sera disponible dans la colonne Attribut source lorsque vous ajoutez ou modifiez un mappage.
Attributs requis pour Okta
Si Okta est votre fournisseur d'identité, assurez-vous que les attributs suivants sont synchronisés d'Active Directory vers Okta et correctement mappés dans l'application de provisionnement pour Omnissa Identity Service.
Attributs d'utilisateur requis (Okta)
| Active Directory | Okta | SCIM (Omnissa Identity Service) | Services Omnissa |
|---|---|---|---|
| sAMAccountName, si sAMAccountName est utilisé comme nom d'utilisateur | <ad.sAMAccountName> (Mappage d'attributs personnalisés sAMAccountName à partir d'Active Directory) | userName Remarque : le mappage d'userName à l'identifiant de connexion Okta est également une option. Reportez-vous à la section « Considérations critiques » de Prise en main de la migration. | userName |
| user.email | |||
| emailType | (user.email != null && user.email != '') ? 'work' : '' | ||
| FirstName | user.firstName | name.givenName | firstName |
| LastName | user.lastName | name.familyName | lastName |
| sourceAnchor | sourceAnchor | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:adSourceAnchor | sourceAnchor |
| externalId | externalId Remarque : cet attribut est défini implicitement. Vous n'avez pas besoin de l'ajouter manuellement. | externalId | |
| objectGUID, si objectGUID est utilisé comme externalId | <ad.objectGUID> (mappage d'attributs personnalisés objectGUID à partir d'Active Directory) | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId Remarque : ce mappage n'est requis que pour la migration. Nous vous recommandons de le supprimer une fois la migration terminée. | altExternalId |
| active | active Remarque : cet attribut est défini implicitement. Vous n'avez pas besoin de l'ajouter manuellement. | active | |
| distinguishedName, s'il est utilisé comme identifiant unique commun Reportez-vous à la section « Considérations critiques » de Prise en main de la migration | distinguishedName | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:distinguishedName | distinguishedName |
Attributs requis pour les fournisseurs d'identité SCIM 2.0 générique
Si vous fournissez le fournisseur d'identité conforme à SCIM 2.0 générique, assurez-vous que les attributs suivants sont synchronisés d'Active Directory vers votre fournisseur d'identité et correctement mappés dans l'application de provisionnement pour Omnissa Identity Service.
Attributs d'utilisateur requis (fournisseur d'identité SCIM 2.0 générique)
| Active Directory | SCIM (Omnissa Identity Service) | Services Omnissa |
|---|---|---|
| sAMAccountName, si sAMAccountName est utilisé comme nom d'utilisateur | userName Remarque : le mappage d'userName à l'identifiant utilisateur de cloud est également une option. Reportez-vous à la section « Considérations critiques » de Prise en main de la migration. | userName |
| emails[type eq "work"].value | ||
| FirstName | name.givenName | firstName |
| LastName | name.familyName | lastName |
| externalId | externalId | |
| objectGUID, si objectGUID est utilisé comme externalId | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId Remarque : ce mappage n'est requis que pour la migration. Nous vous recommandons de le supprimer une fois la migration terminée. | altExternalId |
| distinguishedName, s'il est utilisé comme identifiant unique commun Reportez-vous à la section « Considérations critiques » de Prise en main de la migration | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:distinguishedName | distinguishedName |
| active | active |
Cette page vous a-t-elle été utile ?