ディレクトリを Omnissa Identity Service に移行する場合は、必要なユーザー属性とグループ属性をオンプレミスの Active Directory からクラウド ID プロバイダに同期し、Omnissa Identity Service の SCIM 属性にマッピングする必要があります。Omnissa Identity Service がユーザーとグループを適切に識別して管理するには、これらの属性が必要です。
Microsoft Entra ID に必要な属性
Microsoft Entra ID が ID プロバイダの場合は、次の属性が Active Directory から Entra ID に同期され、Omnissa Identity Service のプロビジョニング アプリケーションで正しくマッピングされていることを確認します。
必要なユーザー属性 (Entra ID)
| Active Directory | Entra ID | SCIM (Omnissa Identity Service) | Omnissa サービス |
|---|---|---|---|
| sAMAccountName(sAMAccountName がユーザー名として使用されている場合) | onPremisesSamAccountName | userName 注:userName と Entra ID userPrincipalName のマッピングもオプションです。『移行の開始』の「重要な考慮事項」を参照してください。 | userName |
| objectId | externalId | externalId | |
| emails[type eq "work"].value | |||
| FirstName | givenName | name.givenName | firstName |
| LastName | surname | name.familyName | lastName |
| sourceAnchor | immutableId | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:adSourceAnchor | sourceAnchor |
| distinguishedName(一意の共通の識別子として使用されている場合) (『移行の開始』の「重要な考慮事項」を参照してください) | onPremisesDistinguishedName | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:distinguishedName | distinguishedName |
| objectGUID(objectGUID が externalId として使用されている場合) | immutableId または <ad.objectGUID>(Active Directory からのカスタム属性マッピング objectGUID) | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId 注:このマッピングは、移行にのみ必要です。移行が完了したら削除することをお勧めします。 | altExternalId |
| Switch([IsSoftDeleted], "False", "True", "True", "False") | active 注:この属性は暗黙的に設定されます。手動で追加する必要はありません。 | active | |
| 構成済み機能に必要な追加属性 |
注:
- 複数のドメインを移行している場合は、ユーザーとグループの両方のドメイン属性のマッピングをプロビジョニング アプリケーションに追加する必要があります。
- 移行の完了後、プロビジョニング アプリケーションから urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId SCIM 属性のマッピングを削除できます。
必要なグループ属性 (Entra ID)
| Active Directory | Entra ID | SCIM (Omnissa Identity Service) | Omnissa サービス |
|---|---|---|---|
| displayName | displayName | displayName | displayName |
| objectId | externalId | externalId | |
| distinguishedName(一意の共通の識別子として使用されている場合) (『移行の開始』の「重要な考慮事項」を参照してください) | onPremisesDistinguishedName | urn:ietf:params:scim:schemas:extension:ws1b:2.0:Group:distinguishedName | distinguishedName |
Entra ID で追加の属性をマッピングする方法
distinguishedName、objectGUID、sAMAccountName などの特定の属性は、Entra ID ユーザー インターフェイスでは直接使用できません。次の方法を使用して、これらの属性を追加できます。
-
Microsoft Entra 管理センターで、Omnissa Identity Service へのユーザー プロビジョニング用に作成したプロビジョニング アプリケーションに移動します。
-
[管理] > [プロビジョニング] の順に選択します。
-
[プロビジョニング] ページの [マッピング] で、ユーザーの場合は [Microsoft Entra ID ユーザーをプロビジョニング]、グループの場合は [Microsoft Entra ID グループをプロビジョニング] をクリックします。
-
起動バーで URL を編集します。
-
クエリ パラメータを追加します。
Microsoft_AAD_Connect_Provisioning_forceSchemaEditorEnabled=trueクエリ パラメータは URL フラグメント
#の前に配置します。 -
古い URL は次のとおりです。
https://aad.portal.azure.com/#view/Microsoft_AAD_Connect_Provisioning/… -
新しい URL は次のとおりです。
https://aad.portal.azure.com/?Microsoft_AAD_Connect_Provisioning_forceSchemaEditorEnabled=true#view/Microsoft_AAD_Connect_Provisioning/…
-
-
新しい URL に移動します。
-
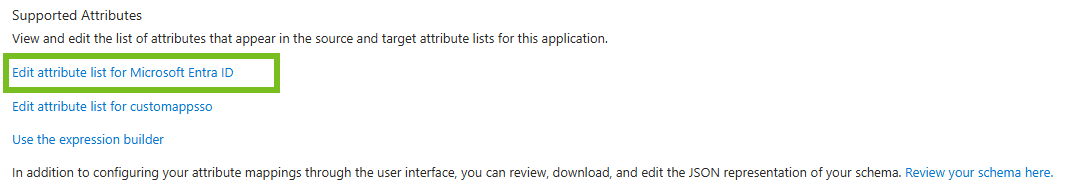
ページの下部にある [詳細オプションを表示] チェック ボックスを選択し、[Microsoft Entra ID の属性リストの編集] をクリックします。
-
[属性リストの編集] ページで、テーブルに新しい行を追加し、[名前] を新しい属性に設定します。
- Active Directory 属性 distinguishedName には、
onPremisesDistinguishedNameを使用します。 - Active Directory 属性 objectGUID には、
immutableIdを使用します。 - Active Directory 属性 sAMAccountName には、
onPremisesSamAccountNameを使用します。
注:これらはそれぞれの属性の一般的なマッピングですが、環境内で異なる場合があります。式ビルダーを使用して、環境内で使用されているマッピングを確認できます。
- Active Directory 属性 distinguishedName には、
-
[保存] をクリックします。
属性を追加すると、マッピングを追加または編集するときに、[ソース属性] 列で使用できるようになります。
Okta に必要な属性
Okta が ID プロバイダの場合は、次の属性が Active Directory から Okta に同期され、Omnissa Identity Service のプロビジョニング アプリケーションで正しくマッピングされていることを確認します。
必要なユーザー属性 (Okta)
| Active Directory | Okta | SCIM (Omnissa Identity Service) | Omnissa サービス |
|---|---|---|---|
| sAMAccountName(sAMAccountName がユーザー名として使用されている場合) | <ad.sAMAccountName>(Active Directory からのカスタム属性マッピング sAMAccountName) | userName 注:userName と Okta ログイン ID のマッピングもオプションです。『移行の開始』の「重要な考慮事項」を参照してください。 | userName |
| user.email | |||
| emailType | (user.email != null && user.email != '') ? 'work' : '' | ||
| FirstName | user.firstName | name.givenName | firstName |
| LastName | user.lastName | name.familyName | lastName |
| sourceAnchor | sourceAnchor | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:adSourceAnchor | sourceAnchor |
| externalId | externalId 注:この属性は暗黙的に設定されます。手動で追加する必要はありません。 | externalId | |
| objectGUID(objectGUID が externalId として使用されている場合) | <ad.objectGUID>(Active Directory からのカスタム属性マッピング objectGUID) | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId 注:このマッピングは、移行にのみ必要です。移行が完了したら削除することをお勧めします。 | altExternalId |
| active | active 注:この属性は暗黙的に設定されます。手動で追加する必要はありません。 | active | |
| distinguishedName(一意の共通の識別子として使用されている場合) (『移行の開始』の「重要な考慮事項」を参照してください) | distinguishedName | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:distinguishedName | distinguishedName |
汎用 SCIM 2.0 ID プロバイダに必要な属性
汎用 SCIM 2.0 準拠の ID プロバイダを使用している場合は、次の属性が Active Directory から ID プロバイダに同期され、Omnissa Identity Service のプロビジョニング アプリケーションで正しくマッピングされていることを確認します。
必要なユーザー属性(汎用 SCIM 2.0 IDP)
| Active Directory | SCIM (Omnissa Identity Service) | Omnissa サービス |
|---|---|---|
| sAMAccountName(sAMAccountName がユーザー名として使用されている場合) | userName 注:userName とクラウド ユーザー ID のマッピングもオプションです。『移行の開始』の「重要な考慮事項」を参照してください。 | userName |
| emails[type eq "work"].value | ||
| FirstName | name.givenName | firstName |
| LastName | name.familyName | lastName |
| externalId | externalId | |
| objectGUID(objectGUID が externalId として使用されている場合) | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId 注:このマッピングは、移行にのみ必要です。移行が完了したら削除することをお勧めします。 | altExternalId |
| distinguishedName(一意の共通の識別子として使用されている場合) (『移行の開始』の「重要な考慮事項」を参照してください) | urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:distinguishedName | distinguishedName |
| active | active |
このページは役に立ちましたか?