Hub Services 使用基于角色的访问控制 (Role-Based Access Control, RBAC) 来对管理员访问 Hub Services 控制台中服务的权限进行管理。
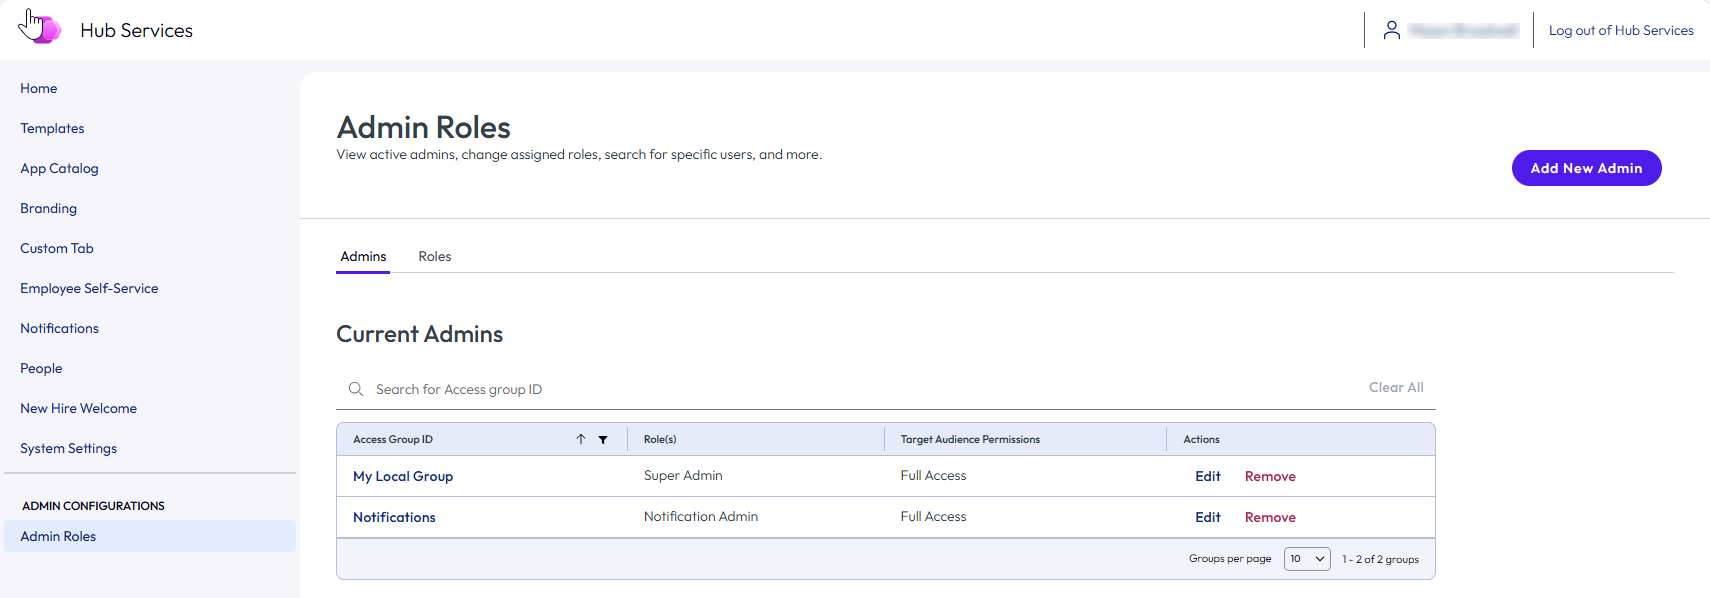
在 Hub Services 控制台的“管理员角色”页面中,可以为 Omnissa Access 用户组分配五个预定义的管理员角色。
- 超级管理员。超级管理员角色可以访问和管理 Hub Services 控制台中的所有特性和功能。只有超级管理员才能分配和管理角色。Hub Services 中的第一个超级管理员是 Omnissa Access 超级管理员。
- 审核员。审核员角色具有只读权限,可以查看 Hub Services 控制台中的所有页面。
- 通知管理员。通知管理员角色可以创建和发送通知、管理通知和横幅的“概览”页面上的通知列表以及编辑通知的“全局设置”页面。
- 通知创建者。通知创建者角色可以从通知和横幅的“概览”页面中创建和发送通知。通知创建者具有只读访问权限,可以查看“全局设置”页面。
- 通知审核员。通知审核员角色具有只读权限,可以查看通知和横幅的“概览”页面以及通知和横幅的“全局设置”页面。
作为超级管理员,您可以为在 Omnissa Access 控制台中创建的用户组分配 Hub Services 管理员角色。用户组的成员将成为该特定角色的管理员。您可以为同一个组分配多个角色,也可以将每个角色分配给不同的组。
注意 Hub Services 角色还可以通过 Omnissa Connect 角色分配菜单来分配。
当为一个组分配了多个角色时,所应用角色的行为是累加的。例如,如果为用户组分配了两个角色,一个角色是在 Hub Services 控制台中具有只读权限的“审核员”,另一个角色是“通知管理员”,那么该组可以查看所有 Hub Services 控制台页面,并且可以在通知和横幅页面中创建、发送和管理通知。
默认情况下,被授予“通知管理员”或“通知创建者”角色的管理员可以管理通知并将通知发送到您组织中的任何组。为组添加通知角色时,您可以指定管理员可将通知发送到的特定目标受众。选择特定目标受众时,您可以确保管理员仅向该目标受众发送通知。您可以从组织组、智能组、Omnissa Access 用户组和平台中指定目标组。
您可以在“Hub Services 管理员角色”页面中查看当前管理员组及其角色的列表、更改角色以及移除角色。
注意 在此处所做的角色更改(包括新建和移除的角色)会反映在 Omnissa Connect 中,并会在管理员下次访问该页面时显示在此处。
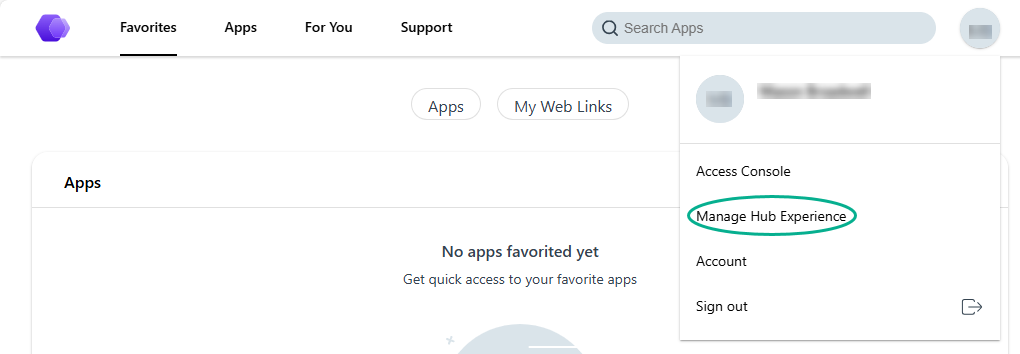
分配了 Hub Services 管理员角色的用户可以直接从其 Workspace ONE Intelligent Hub Web 门户中访问 Hub Services 控制台。用户可以单击 Web 门户中的用户名,并选择管理 Hub 体验链接。
Hub Services 超级管理员角色
Hub Services 控制台中的第一个超级管理员是 Omnissa Access 超级管理员。要添加其他超级管理员用户,Omnissa Access 超级管理员可向 Omnissa Access 用户组分配 Hub Services 超级管理员角色。该组的成员可以在 Hub Services 控制台中访问和管理所有特性和功能,包括将组添加到其他 Hub Services 角色。Hub Services 超级管理员组的成员无权访问 Omnissa Access 控制台。
Omnissa Access 中不是超级管理员的 Omnissa Access 管理员用户会在 Hub Services 控制台中被指定为“审核员”管理员。具有此角色的管理员将被授予只读访问权限,可以查看选项卡、通知列表以及发送给任意目标受众的所有通知。
此页面对您有帮助吗?