Horizon Cloud で OpenStack Edge を作成したら、その Edge の Unified Access Gateway (UAG) 設定を構成することができます。
**注:**Horizon Cloud on OpenStack は現在、制限付き可用性 (LA) モードでのみ使用できます。
Edge の作成時に UAG 設定を構成することはできません。Edge の作成が完了した後にのみ構成可能です。
Unified Access Gateway (UAG) への SSH アクセスの有効化
vSphere、Nutanix、OpenStack などのオンプレミス クラウド プロバイダの UAG ログ収集と診断コマンドは、SSH を介して UAG 仮想マシンに接続するモジュールによって実行されます。Horizon 運用チームが UAG ログを収集し、UAG デプロイで見つかった問題をトラブルシューティングするための診断コマンドを実行できるように、Horizon Edge モジュールから UAG 仮想マシンへの SSH を許可する必要があります。
- UAG アプライアンスで SSH プロトコルを有効にする必要があります。
- ファイアウォール/セキュリティ グループ ルールでは、Horizon Edge モジュールのネットワークから UAG 仮想マシンの管理インターフェイスへのインバウンド SSH(TCP ポート 22)を許可する必要があります。
Horizon Cloud on OpenStack Edge の Unified Access Gateway (UAG) の作成
上記のように Horizon Cloud on OpenStack Edge を作成したら、Unified Access Gateway を構成できます。
PEM または PFX 形式の Unified Access Gateway に対して 1 つ以上の証明書を指定する必要があります。証明書の共通名 (CN) またはサブジェクト代替名 (SAN) は、UAG へのアクセスに使用される完全修飾ドメイン名 (FQDN) と一致する必要があります。
Horizon Cloud での既存 Edge の表示と要件の確認
-
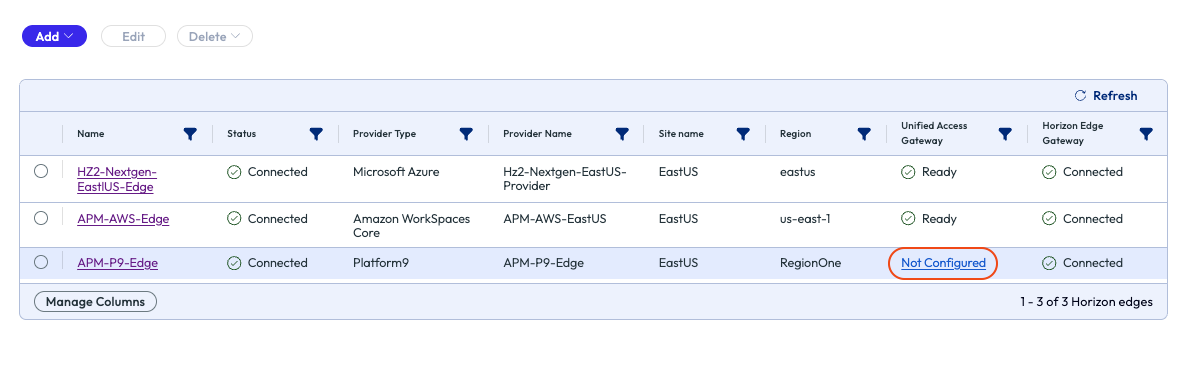
Horizon Cloud Console で [キャパシティ] > [Horizon Edge] の順にクリックして、Horizon Cloud on OpenStack Edge を特定し、デプロイされた Platform9 Edge を見つけます。
-
[Unified Access Gateway] 列で、[未設定] ステータスをクリックしてセットアップを開始します。
-
[要件] ページで、記載されている要件を満たしていることを確認し、[次へ] をクリックします。
全般情報
[全般情報] ページで、次の情報を入力し、[次へ] をクリックします。
-
UAG の名前と説明を入力して、このデプロイ用に作成される Unified Access Gateway 仮想マシンの数を指定します。
-
[プロバイダ] フィールドで、UAG をデプロイするプロバイダを指定します。
-
[デプロイ タイプ] で、次のように [基本] または [詳細] を選択します。
-
[基本] - POC 環境、またはエンド ユーザー クライアントに一意の IP アドレスがある環境向け。必要なロード バランサ ポリシーは、[ソース IP アドレスのアフィニティ] です。
-
[詳細] - 大規模な環境の場合、またはエンド ユーザー クライアントがプロキシまたは NAT の背後にあるロード バランサに接続する場合。ロード バランサ ポリシーは、アフィニティ ルールなしで [ラウンド ロビン] にすることができます。
**注:**基本モードでは、UAG ごとに 2K セッションのサポートが有効になります。詳細モードでは、UAG ごとに 4K セッションのサポートが有効になります。詳細モードを使用するには、UAG が 4 個以上の vCPU と 16 GB 以上の RAM で構成されていることを確認します。実際のコンピューティング要件は、特定のユースケースとワークロードによって異なる場合があります。
-
-
[ネットワーク アダプタの数] では、データセンターのネットワーク設計に基づいて、UAG によって使用されるネットワーク アダプタの数を選択します。
-
[IP モード] には、UAG 仮想マシンの IP アドレス割り当てモードを次のように指定します。
-
固定 v4
- [ロード バランサの FQDN]:デスクトップに接続する UAG ロード バランサの FQDN を指定します。ロード バランサ バックエンド プールに UAG DMZ IP アドレスを追加します。
- [DNS]:Horizon Cloud URL と特定のインターネット リソースを解決するための DNS サーバのカンマ区切りリスト。
- [DNS 検索ドメイン]:使用するデフォルトの検索ドメインのスペース区切りリスト。
- [デフォルト ゲートウェイ]:DMZ ネットワークのデフォルト ゲートウェイの IP アドレス(最初のインターフェイス)。
- [Blast Extreme TCP ポート]:Blast Extreme プロトコル トラフィックがクライアントから送信される TCP ポートを選択します。一貫したパフォーマンスとより少ないリソース使用率を実現するために、ポート 8443 が推奨されます。ポート 443 を指定すると CPU 使用率が過剰になり、Unified Access Gateway アプライアンスが応答しなくなる可能性があります。クライアント側の制限によって 8443 が使用できない場合にのみ、443 を使用します。
- [NTP サーバ]:UAG クラスタ仮想マシンの時刻同期に使用する NTP サーバのリストを入力します。
-
DHCP v4:
- [ロード バランサの FQDN]:ロード バランサの FQDN を入力します。
- [Blast Extreme TCP ポート]:Blast Extreme プロトコル トラフィックがクライアントから送信される TCP ポートを選択します。一貫したパフォーマンスとより少ないリソース使用率を実現するために、ポート 8443 が推奨されます。ポート 443 を指定すると CPU 使用率が過剰になり、Unified Access Gateway アプライアンスが応答しなくなる可能性があります。クライアント側の制限によって 8443 が使用できない場合にのみ、443 を使用します。
- [NTP サーバ]:UAG クラスタ仮想マシンの時刻同期に使用する NTP サーバのリストを入力します。
-
リソース
-
[クラスタ] フィールドで、使用可能な構成済みクラスタのリストから使用するクラスタを選択します。
注:****[クラスタ] の値を入力できない場合、関連付けられた OpenStack または Platform9 環境で OpenStack Edge 向けの Horizon Cloud の構築がまだ完了していない可能性があります。続行する前に、OpenStack または Platform9 コンソールを開いて完了を確認できます。
-
[フレーバー] フィールドで、デプロイする OpenStack UAG の仮想マシン フレーバーを選択します。
-
[ボリューム] フィールドで、デプロイする OpenStack UAG 仮想マシンのボリューム タイプを選択します。
-
[ネットワーク セキュリティ グループ] フィールドで、OpenStack UAG 仮想マシンに適用するネットワーク セキュリティ グループを選択します。Private Cloud Director コンソールを使用して追加のセキュリティ グループを適用すると、Horizon Universal Console に反映されないことに注意してください。
-
[証明書タイプ] で、次のように PEM または PFX を選択します。
-
PEM の場合は、PEM 証明書を選択してアップロードします。
-
PFX の場合は、PFX 証明書を選択してアップロードし、入力が求められたら PXF ファイルのパスワードを入力します。
-
-
[OVA イメージ リンク] で、UAG に使用する OVA イメージへのリンクをオプションで指定します。
ネットワーク
-
[ネットワーク] フィールドで、Platform9 環境内で構成されたネットワークを選択します。
-
[サブネット] フィールドで、選択したネットワークに属するサブネットを選択します。
-
[ルート] フィールドで、このインターフェイス用の IPv4 カスタム ルートのカンマ区切りリストを、「ipv4-network-address/bits ipv4-gateway-address」形式で入力します。たとえば、20.2.0.0/16 10.2.0.1,20.9.0.0/16 10.2.0.2 と入力します。
-
[保存] をクリックして、Edge の UAG 構成を完了します。
UAG のロード バランサ
ユーザー管理のローカル ロード バランサを選択して、UAG インスタンスの前に使用できます。関連情報については、「Horizon の Unified Access Gateway のロード バランシング」を参照してください。
次の手順
OpenStack Edge 向けの Horizon Cloud とその構成済み UAG をデプロイしたら、イメージを作成し、Edge をプールおよびプール グループに追加できます。
イメージについては、「OpenStack プロバイダのデプロイでのイメージの管理」を参照してください。
プールおよびプール グループについては、「Horizon Cloud on OpenStack プロバイダのプールおよびプール グループの作成」を参照してください。
このページは役に立ちましたか?